创世之源
中本聪、白皮书与那个金融崩塌的冬天。一切始于不信任:在金融体系接连暴露风险的年代,密码朋克们追问,能不能有一种不依赖任何中心的钱?2008 金融危机最深的秋天,化名「中本聪」的人给出回答——9 页白皮书,六十四天后创世区块出块。
白皮书原件 PDF(9 页)与逐节导读· 创世区块原始数据与《泰晤士报》头条 · 白皮书引用的五篇前驱文献原件。
比特币不是凭空出现,而是三十年密码学与数字现金尝试的集大成,诞生于一场信任危机——而它的创始人最终消失,系统却照常运转。
问题与时机
为什么是那一刻旧世界怎么记账
在比特币之前,你的钱有多少,由一个记账人(银行)说了算——它记你有 100 元,你就有 100 元。你必须信任它不出错、不作恶、不倒闭。
没有了这个记账人,大家凭什么认同同一本账?这正是比特币要回答的问题。
2008 金融危机墙
雷曼兄弟倒闭、政府大规模救助银行、储户排队取款——2008 年秋天,人们发现「信任中介」本身就是风险。白皮书于这年秋天被寄往一个密码学邮件列表;六十四天后,创世区块把当天关于银行救助的报纸头条刻了进去。这一时间关系被广泛援引为比特币与金融危机的关联证据,中本聪本人未就嵌入意图留下说明。


- 雷曼兄弟申请破产保护危机急剧升级。
- 《紧急经济稳定法》签署授权大规模救助金融机构。
- 白皮书公开发往密码学邮件列表。
- 创世区块写入当天报纸头条。
拜占庭将军问题
几支军队围城,将军之间只能靠信使传话,而信使可能迟到、失踪,甚至有将军本身就是叛徒——他们如何达成一致的进攻时刻?1982 年,Lamport 等人把这个难题形式化:在允许参与者任意作恶的前提下,分布式系统能否达成共识。换到比特币里,将军是全球互不相识的记账电脑,要商定的是哪一本账算数。中本聪明言,比特币要解决的正是这个问题。
在成员固定、身份已知的封闭系统里,此后二十余年已有多种容错方案——Lamport 等人的原论文本身即证明:只要忠诚者超过三分之二,问题就有解;Castro 与 Liskov 1999 年的 PBFT 使其实用化。真正悬而未决的是开放式场景:参与者可随时进出、身份无法登记时如何达成一致。第二幕「信任机器」将展示中本聪给出的答案:不靠投票,靠算力。
思想源流
比特币的零件从哪来- 密码学零件
- Diffie–Hellman公钥与签名
- Merkle默克尔树
- Chaum盲签名
- 时间戳与链
- Haber–Stornetta时间戳链
- Bit Gold链式工作量证明
- 工作量与数字现金
- Hashcash工作量证明
- b-money账本与铸币构想
- RPOW可转移凭证
- 2008Bitcoin装配成一台能自己运转的机器
公钥密码学基石
比特币地址与签名所依赖的公钥密码学范式,奠基于 1976 与 1980 年的两篇论文。它们让陌生人无需事先共享任何秘密,就能安全通信、并证明「这笔钱确实是我签的」。其具体算法另有来源:签名用的是 1985 年后提出的椭圆曲线密码(secp256k1 上的 ECDSA),地址还依赖 SHA-256 与 RIPEMD-160。
时间戳与链式结构
「区块链」这个结构本身,并非中本聪首创。早在 1991 年,两位研究者就提出把文档哈希按时间环环相扣,使任何一处改动都会暴露。白皮书三次引用了他们的工作——这是最直系的祖先。
区块 0 有效
— — — —3b868416区块 1 有效
3b86841679161a71区块 2 有效
79161a71b6cc829e区块 3 有效
b6cc829ea17247f3How to Time-Stamp a Digital Document [3]
哈伯与斯托内塔把文档哈希相互链接成链,一旦写入便无法悄悄改动。两位作者的工作在白皮书中被引用三次([3][4][5]),是区块链链式结构的直系祖先。
Design of a Secure Timestamping Service with Minimal Trust Requirements [2]
Massias 等人探讨如何把时间戳服务所需的信任压到最低——白皮书参考文献 [2]。
密码朋克运动
1992 年,一个叫 cypherpunks 的邮件列表建立。他们相信隐私要靠密码学、而不是靠法律来守护——比特币的白皮书,十六年后寄往的正是这个圈子的成员也活跃其中的另一份列表。
The Crypto Anarchist Manifesto
Tim May 预言密码学将让匿名交易与合约成为可能,从根本上改变政府与市场的形态——写于比特币诞生二十年前。
A Cypherpunk's Manifesto
Eric Hughes 写下密码朋克的信条:「在电子时代,隐私是开放社会的必需品。」隐私不是保密,而是选择向世界展示什么的权利。
cypherpunks mailing list
运动的实际发生地。数字现金的许多早期尝试——Hashcash、b-money——都首发于这个列表。存档索引见文献馆。
两份宣言作为历史文献中立陈列,呈现其在密码学思想史中的位置。文中的政治主张属作者本人观点,本馆不作评价。
数字现金前驱
比特币的每一个零件,都有人先造过。下列五项中,被白皮书的八条参考文献直接引用的有两项(b-money、Hashcash),已在卡片上标注。中本聪的贡献不在于发明零件,而在于把它们装成了一台能自己运转的机器。
Blind Signatures for Untraceable Payments
乔姆发明的盲签名,让银行能为一笔钱背书却看不到它的内容——既可验证又匿名。他随后创办 DigiCash,是现代电子现金的精神先祖。
Hashcash [6]
贝克要求发件方先完成一小段无法作弊的计算才能发信,用于反垃圾邮件。比特币几乎原样借用了这套哈希工作量证明。1997 年首次在 cypherpunks 列表提出,白皮书引用的是 2002 年的正式论文 [6]。
b-money [1]
戴维设想每个参与者各持一份账本、以计算难题铸币并集体执行合约。白皮书的第一条引用便是它。
Bit Gold
萨博(1998 年构想,2005 年在博客公开成文)提出用计算难题产生「不可伪造的成本」,再把结果链接、时间戳并公开登记——概念上最接近比特币的前驱。
Reusable Proofs of Work (RPOW)
芬尼在 Hashcash 之上造出可复用、可转移的工作量凭证——数字稀缺能否流通的早期实验。四年多后,他成为比特币史上第一笔交易的接收者。
中心化数字现金为何失败
在比特币之前,数字现金并非没人做成过——DigiCash 与 e-gold 都曾真实运转、真实流通。它们的终结路径并不相同:DigiCash 因商业合作与融资受挫而破产,e-gold 在 2008 年刑事认罪(洗钱共谋、无牌经营汇款业务)后于 2009 年暂停转账。共同点在于,两者都存在一个单点——无论它是被市场淘汰还是被执法关闭,用户手里的钱都随之冻结。这一条,是理解比特币为何非要「去中心化」的关键。
DigiCash
乔姆的公司握有最先进的匿名支付技术,却因商业与银行合作受挫而破产。技术再好,公司倒了,钱就没了。
e-gold
曾有数百万账户、以黄金为储备的数字货币,在 2008 年刑事认罪后于 2009 年暂停转账。有中心,就有可以被敲掉的那一点。
萨博把这一教训浓缩为一句话:「可信第三方就是安全漏洞。」
创世与发布
比特币如何落地bitcoin.org 域名注册
比白皮书邮件更早的第一个脚印。2008 年 8 月 18 日,bitcoin.org 被注册——此时距白皮书公开还有 74 天。有人已经在准备了。
白皮书墙
比特币:一种点对点电子现金系统
逐节导读
以下是摘要与 12 节的简要导读,并非原文全文;完整内容请打开 bitcoin.org 提供的 PDF。
摘要
一种纯粹的点对点电子现金,将允许在线支付从一方直接发送给另一方,而无需经过任何金融机构。
1. 引言
互联网商务高度依赖金融机构作为可信第三方,这带来基于"信任"的固有成本与欺诈。我们需要一套基于密码学证明、而非信任的支付系统。
2. 交易
我们把一枚电子货币定义为一串数字签名。每位持有者通过对前一笔交易和下一位拥有者公钥的哈希签名,把货币转移出去。
3. 时间戳服务器
时间戳服务器对一组数据的哈希打上时间戳并广播;每个时间戳都把前一个纳入其哈希,形成环环相扣的链。
4. 工作量证明
不断尝试随机数,直到区块哈希出现若干前导零。算力即投票权,最长链代表共识;篡改须重做该区块及其后全部工作量。
5. 网络
节点把新交易广播给所有节点,矿工努力为区块寻找工作量证明,找到后广播,其他节点验证并接受,在其后继续构建。
6. 激励
区块的第一笔交易凭空创造新币,奖励出块者,借此把货币分发出去;当发行结束后,矿工靠交易手续费维生。
7. 回收磁盘空间
一旦交易被足够多的区块覆盖,其历史可被丢弃以节省空间——通过默克尔树只保留根哈希即可。
8. 简化支付验证
无需运行全节点:只需保留最长链的区块头,并向网络索取该交易所在的默克尔分支即可完成验证。
9. 价值的合并与拆分
为方便交易,允许一笔交易包含多个输入和输出,从而合并或拆分价值。
10. 隐私
通过保持公钥匿名,公众能看到有人转账、但不知是谁——隐私由此在公开账本上得以保留。
11. 计算
只要攻击者算力少于诚实节点,他追上并改写最长链的概率就随落后区块数增加而指数级衰减。
12. 结论
我们提出了一套不依赖信任的电子交易系统——用工作量证明记录公开历史,只要诚实节点掌握多数算力,系统就安全。
白皮书发布邮件
2008 年 10 月 31 日(UTC),一封标题为「Bitcoin P2P e-cash paper」的邮件发往 metzdowd 密码学邮件列表。开头一句是:「我一直在研究一种全新的电子现金系统,完全点对点,无需可信第三方。」当时回应寥寥,且多为质疑。
创世区块
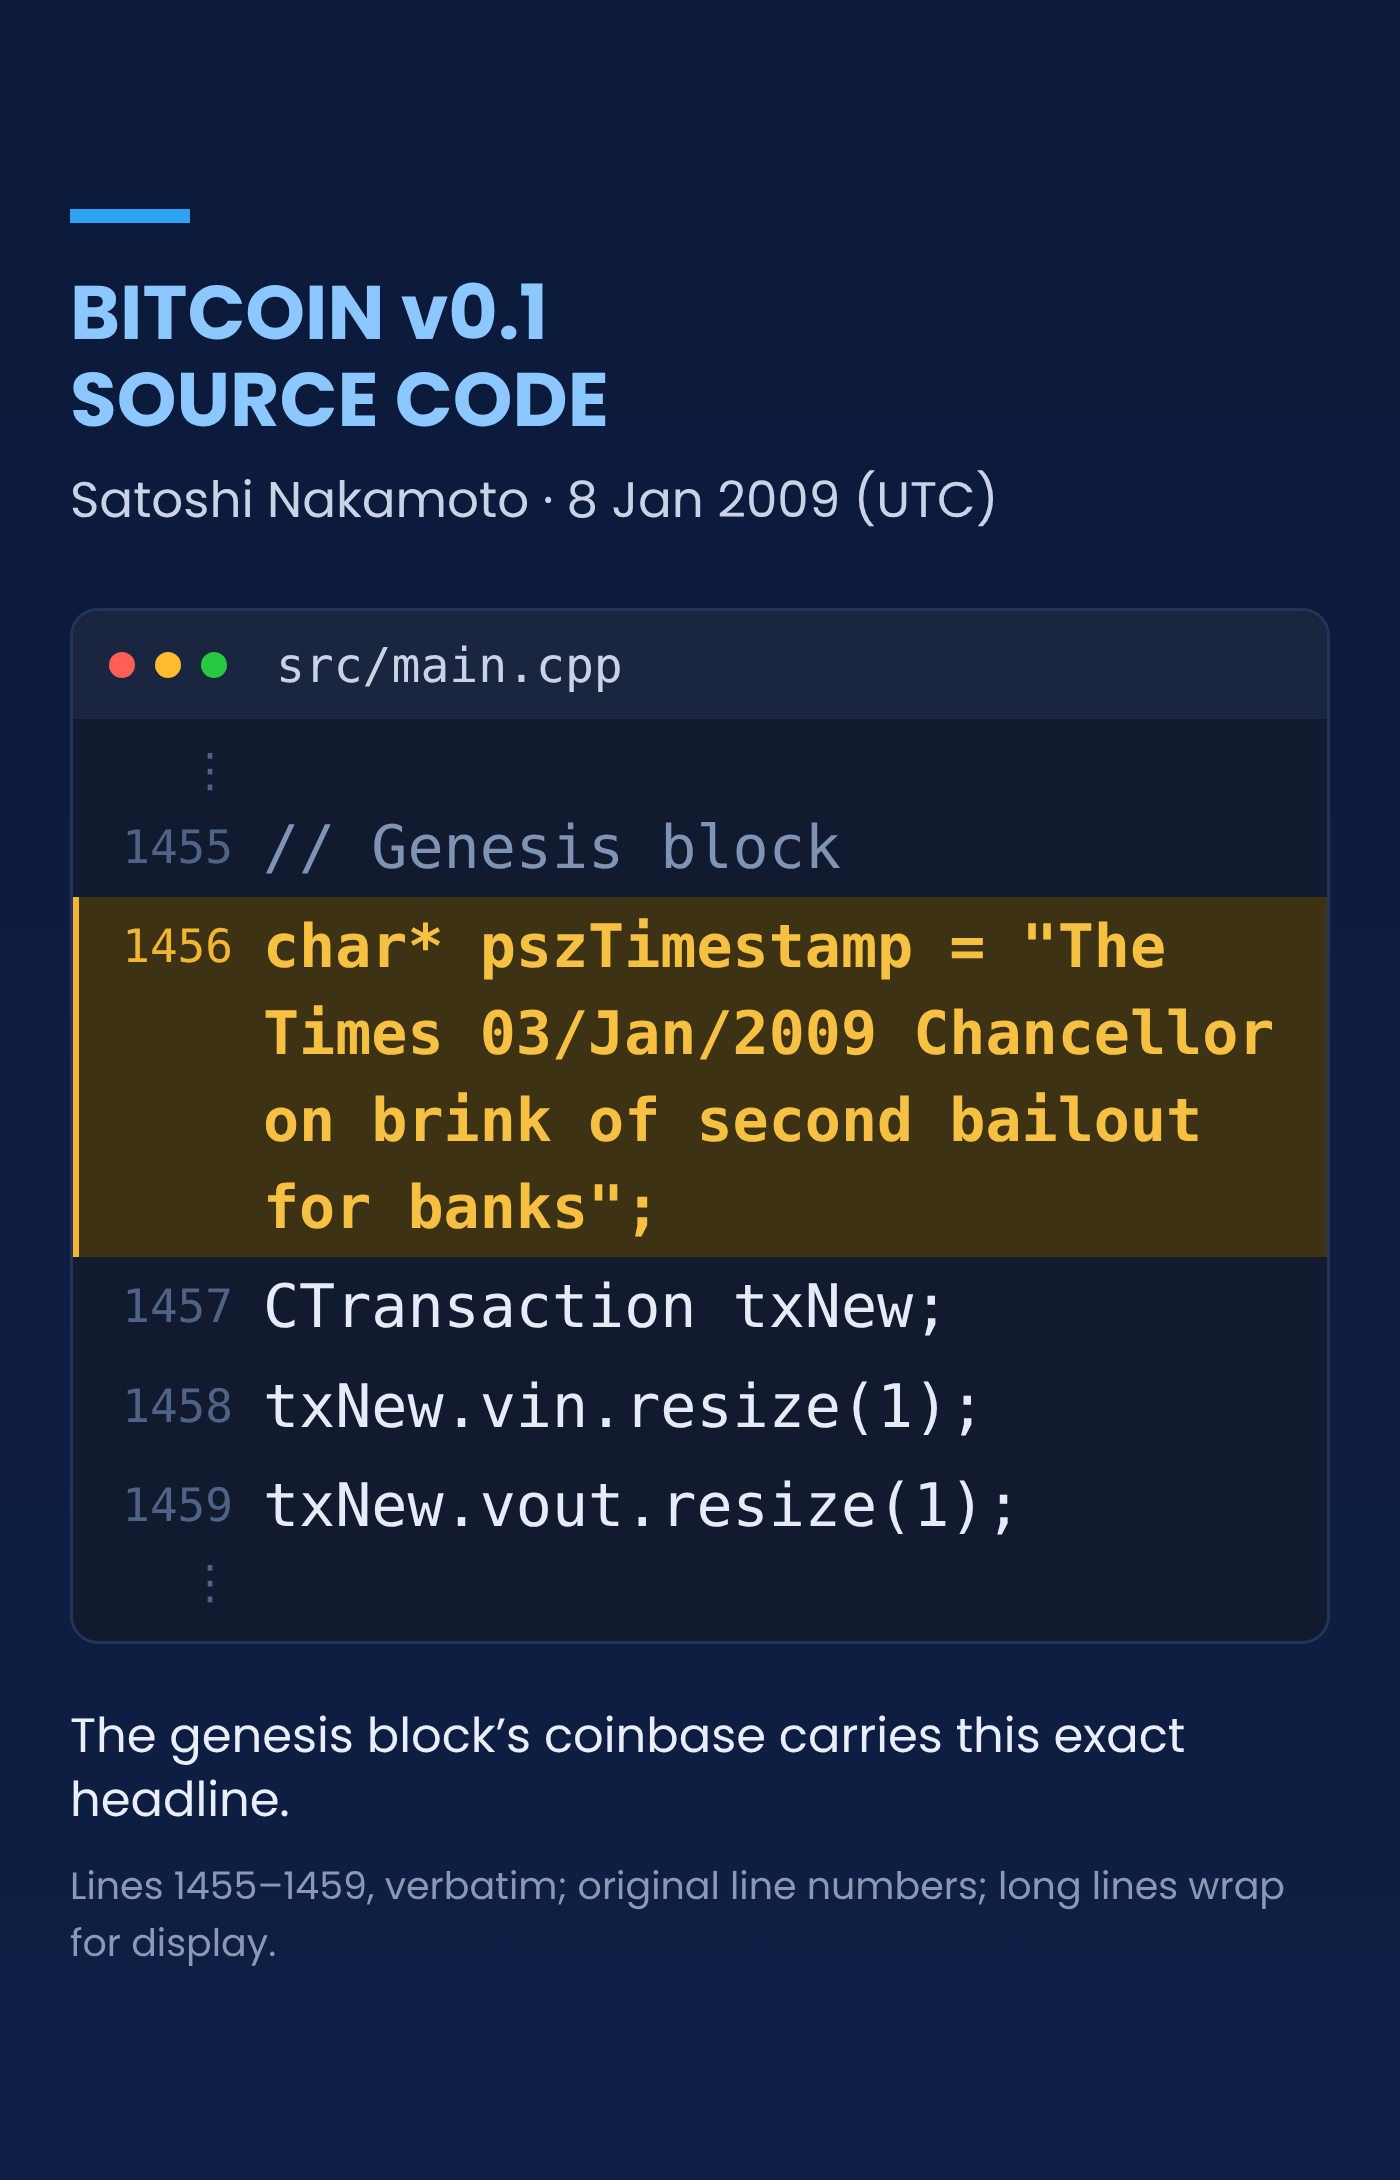
2009 年 1 月 3 日,比特币账本的第一个区块诞生。中本聪在其中写入了当天《泰晤士报》的头条「财政大臣濒临第二次救助银行」。
Bitcoin v0.1 软件发布
2009 年 1 月 8 日/9 日,中本聪在密码学邮件列表与 SourceForge 上发布了第一个 Bitcoin 客户端。至此,白皮书里的每一行设想都变成了可以下载运行的代码——协议不再是论文,而是一个正在运转的网络。
第一笔交易
2009 年 1 月 12 日,区块 170:中本聪向 Hal Finney 发送 10 BTC。这是比特币史上第一笔真正的点对点转账——概念验证的时刻。此前的区块里只有挖矿奖励,从这一刻起,这套系统开始履行它被设计出来要做的事。
运行比特币
两个单词,一条推文,标志性的一幕。在几乎无人知道比特币存在的那一天,Hal Finney 成为——据他本人回忆——除中本聪之外第一个运行这个软件的人。他后来收到了第一笔交易,并在 2014 年去世。这条推文至今仍在。


创始人与隐退
他是谁,他走之后会怎样谁是中本聪
中本聪的真实身份至今未获证实。以下为公开讨论中被反复提及的几种指认,每一项并列陈列其被提及的理由、已知的反证或本人回应,以及当前状态。本馆并陈证据,不作判断。
Hal Finney
Nick Szabo
Craig Wright
截至目前,没有任何一种指认获得可验证的证据支持。使用「中本聪」这一名义的账号最后一次公开发帖是在 2010 年 12 月,已知最后的私人联络是 2011 年 4 月(2014 年 P2P Foundation 上的一句否认帖真伪存疑),其全部公开发言存档见文献馆。本馆不就身份问题作出判断,亦不为任何一种指认背书。
一次误指的代价
2014 年,一位与此事无关的在世工程师被媒体指认为中本聪。他不是一种指认,而是一次指认的后果。
媒体指认
《新闻周刊》以封面报道指认加州工程师 Dorian Prentice Satoshi Nakamoto 为比特币创造者,主要依据为姓名、居住地与经历。报道发表后,大批记者聚集于其住所。
当事人否认
Dorian Nakamoto 本人公开否认与比特币有任何关联,称直到约三周前 Newsweek 记者联系他儿子,才第一次听说比特币。报道次日,中本聪在 P2P Foundation 论坛的旧账号发帖否认二者是同一人;但该账号 2014 年 9 月被报告遭盗用,此帖是否出自本人无法确证。
中本聪隐退
2010 年 12 月,中本聪发出最后一个公开帖;2010 年下半年,他已陆续把代码库控制权与网络警报密钥交给 Gavin Andresen;2011 年 4 月最后几封私人邮件之后,他彻底消失。据 Sergio Lerner 依据早期区块 extraNonce 图样(Patoshi pattern)所作的统计推断,约有一百万枚早期挖出的比特币从未被动用;该推断基于链上数据分析,未经本人确认。他留下的是一个没有主人的网络。
创始人退出后,网络照常出块至今。此前 2010 年 8 月的值溢出漏洞(CVE-2010-5139,区块 74638)由中本聪本人数小时内发布 0.3.10 修复;他退出后,2013 年 3 月的链分叉(见 BIP 50)由开发者与主要矿池协调回退到 0.7 解决。两次都有已记下的区块被撤回,但账本最终保持一致。这一段历史,是「去中心化」一词在现实中的实测记录。
关键事实
- 白皮书 2008-10-31 发布,9 页,作者中本聪。
- 创世区块 2009-01-03,内嵌《泰晤士报》当天头条。
- 创世块奖励 50 BTC,且永远无法被花费。
- 密码朋克前驱:Chaum、Back、Dai、Szabo、Finney。