Orígenes
Satoshi, el libro blanco y el invierno en que se quebró el sistema financiero. Todo empezó con la desconfianza hacia los intermediarios: en una época en que el sistema financiero dejaba al descubierto un riesgo tras otro, los cypherpunks no dejaban de preguntarse si el dinero podía existir sin ningún centro. En lo más hondo del otoño de la crisis de 2008, alguien que firmaba como “Satoshi Nakamoto” respondió: nueve páginas y, sesenta y cuatro días después, el bloque génesis.
El propio libro blanco (PDF de 9 páginas) · los datos en bruto del bloque génesis junto al titular de The Times · los documentos originales de cinco de las obras que citó Satoshi.
Bitcoin no surgió de la nada. Es la culminación de treinta años de criptografía y de intentos de crear efectivo digital, nacida de una crisis de confianza; y su fundador acabó desapareciendo mientras el sistema seguía funcionando.
El problema y el momento
por qué ocurrió entoncesCómo llevaba las cuentas el viejo mundo
Antes de Bitcoin, cuánto dinero tenías lo decidía un contable (un banco): si decía que tenías 100, tenías 100. Tenías que confiar en que no se equivocara, no hiciera trampa y no quebrara.
Sin ese contable, ¿por qué iban a ponerse todos de acuerdo en un único registro? Esa es la pregunta que Bitcoin se propuso responder.
El muro de la crisis financiera de 2008
Lehman Brothers quebró, los gobiernos rescataron a los bancos a una escala enorme y los ahorradores hacían fila a las puertas de las sucursales: en el otoño de 2008, la gente descubrió que el intermediario de confianza era, en sí mismo, el riesgo. Ese mismo otoño, el libro blanco se envió a una lista de correo de criptografía; sesenta y cuatro días después, el bloque génesis grabó en su interior el titular de aquel día sobre los rescates bancarios. Esa secuencia se cita a menudo como prueba de un vínculo entre Bitcoin y la crisis; Satoshi no dejó ninguna declaración sobre el sentido que quiso dar a la inscripción.


- Lehman Brothers se declara en quiebraLa crisis se agrava de golpe.
- Se firma la Ley de Estabilización Económica de EmergenciaAutoriza un rescate bancario a gran escala.
- Se publica el libro blancoEnviado a una lista de correo de criptografía.
- Bloque génesisLleva el titular de ese día.
El problema de los generales bizantinos
Varios ejércitos rodean una ciudad. Los generales solo pueden comunicarse mediante mensajeros, que pueden retrasarse o desaparecer, y algunos generales pueden ser ellos mismos traidores. ¿Cómo se ponen de acuerdo en un único momento para atacar? En 1982, Lamport y sus colegas formalizaron la pregunta: ¿puede un sistema distribuido alcanzar el consenso cuando sus participantes tienen libertad para comportarse de forma arbitrariamente maliciosa? En Bitcoin, los generales son computadoras repartidas por el mundo que llevan la contabilidad que no se conocen entre sí, y lo que deben acordar es qué registro es el válido. Satoshi afirmó con claridad que ese era el problema que Bitcoin se proponía resolver.
En sistemas cerrados, con un conjunto de miembros fijo y conocido, surgieron después varias soluciones tolerantes a fallos: el propio artículo original demuestra que el problema tiene solución siempre que más de dos tercios sean leales, y PBFT (Castro y Liskov, 1999) lo llevó a la práctica. Lo que seguía abierto era el caso sin permisos: llegar a un acuerdo cuando los participantes pueden entrar y salir a voluntad y no es posible registrar identidades. La sala II, La máquina de la confianza, muestra la respuesta que dio Satoshi: no votar, sino computar.
Genealogía de las ideas
de dónde salieron las piezas de Bitcoin- CRIPTOGRAFÍA
- Diffie–HellmanClaves y firmas
- MerkleÁrboles de Merkle
- ChaumFirmas ciegas
- SELLADO Y CADENAS
- Haber–StornettaCadena de sellos
- Bit GoldPoW encadenada
- TRABAJO Y DINERO DIGITAL
- HashcashPrueba de trabajo
- b-moneyLibro y emisión
- RPOWFichas transferibles
- 2008BitcoinEnsamblado en una máquina autónoma
Pilares de la criptografía asimétrica
El paradigma de clave pública en el que se apoyan las direcciones y las firmas de Bitcoin se estableció en dos artículos, de 1976 y 1980. Gracias a ellos, dos desconocidos pueden comunicarse de forma segura —y demostrar “de verdad firmé esto”— sin haber compartido nunca un secreto de antemano. Los algoritmos concretos proceden de otras fuentes: las firmas usan la criptografía de curva elíptica propuesta a partir de 1985 (ECDSA sobre secp256k1), y las direcciones dependen además de SHA-256 y RIPEMD-160.
New Directions in Cryptography
Diffie y Hellman introdujeron las claves pública y privada y las firmas digitales: el artículo que inauguró la criptografía de clave pública. Toda dirección de Bitcoin desciende de él.
Protocols for Public Key Cryptosystems [7]
Merkle describió protocolos de distribución de claves públicas y el árbol de Merkle, que pliega capa a capa los hashes de enormes cantidades de datos —huellas que cambian por completo si se altera un solo carácter— hasta obtener un único hash raíz: basta comprobar ese valor para detectar cualquier alteración. Referencia [7] del libro blanco.
Marcas de tiempo y cadenas de hashes
La estructura de “cadena de bloques” no fue una invención de Satoshi. Ya en 1991, dos investigadores propusieron encadenar en el tiempo los hashes de documentos para que cualquier alteración quedara al descubierto. El libro blanco cita su trabajo tres veces: es el antecesor más directo de todos los que cita.
Bloque 0 Válido
— — — —9e3be819Bloque 1 Válido
9e3be8191b6f8c57Bloque 2 Válido
1b6f8c57d9bd3121Bloque 3 Válido
d9bd31215be8fcb5How to Time-Stamp a Digital Document [3]
Haber y Stornetta enlazaron los hashes de documentos en una cadena para que nada de lo escrito pudiera modificarse en silencio. Sus autores aparecen citados tres veces en el libro blanco ([3][4][5]), y este trabajo es el antecesor directo de la estructura encadenada de la cadena de bloques.
Design of a Secure Timestamping Service with Minimal Trust Requirements [2]
Massias y sus colegas estudiaron cómo reducir al mínimo absoluto la confianza que exige un servicio de marcas de tiempo. Referencia [2] del libro blanco.
El movimiento cypherpunk
En 1992 se fundó una lista de correo llamada cypherpunks. Sus miembros sostenían que la privacidad debía defenderse con criptografía y no con leyes; dieciséis años después, el libro blanco de Bitcoin se envió a otra lista frecuentada por ese mismo círculo.
The Crypto Anarchist Manifesto
Tim May anticipó que la criptografía haría posibles las transacciones y los contratos anónimos, y que eso transformaría de raíz la forma de los Estados y los mercados. Lo escribió dos décadas antes de Bitcoin.
A Cypherpunk's Manifesto
Eric Hughes formuló el credo cypherpunk: “Privacy is necessary for an open society in the electronic age” (la privacidad es necesaria para una sociedad abierta en la era electrónica). La privacidad no es secretismo, sino el poder de elegir qué revelar.
cypherpunks mailing list
El lugar donde realmente ocurrió el movimiento. Muchos de los primeros intentos de dinero digital —Hashcash, b-money— se publicaron por primera vez en esta lista. Los índices del archivo están en la Biblioteca.
Ambos manifiestos se exhiben como documentos históricos, por el lugar que ocupan en la historia del pensamiento criptográfico. Las posiciones políticas que defienden son las de sus autores; el museo no las valora.
Precursores del dinero digital
Cada pieza de Bitcoin ya la había construido alguien antes. De los cinco precursores que siguen, dos (b-money y Hashcash) figuran entre las ocho referencias del libro blanco, como se indica en las fichas. La aportación de Satoshi no fue inventar las piezas, sino ensamblarlas en una máquina capaz de funcionar por sí sola.
Blind Signatures for Untraceable Payments
Las firmas ciegas de Chaum permitían que un banco respaldara una moneda sin verla: verificable y anónima a la vez. Más tarde fundó DigiCash, el antecesor espiritual del efectivo electrónico moderno.
Hashcash [6]
Back exigía que el remitente gastara una pequeña cantidad de cómputo, imposible de falsear, antes de enviar un correo, como medida contra el spam. Bitcoin tomó prestada casi sin cambios esta prueba de trabajo basada en hashes. Referencia [6] del libro blanco.
b-money [1]
Wei Dai imaginó que cada participante tendría una copia del registro, que el dinero se acuñaría resolviendo problemas computacionales y que los contratos se harían cumplir de forma colectiva. Es la primera obra que cita Satoshi.
Bit Gold
Szabo (que lo concibió en 1998 y lo publicó en su blog en 2005) propuso usar problemas computacionales para producir un “coste infalsificable” y, después, encadenar, sellar con marcas de tiempo y registrar públicamente los resultados. Conceptualmente, es el precursor más cercano a Bitcoin.
Reusable Proofs of Work (RPOW)
Finney construyó, sobre Hashcash, tokens de trabajo reutilizables y transferibles: un experimento temprano para comprobar si la escasez digital podía circular. Más de cuatro años después, recibió la primera transacción de Bitcoin de la historia.
Por qué fracasó el e-cash centralizado
El dinero digital ya había funcionado antes de Bitcoin: DigiCash y e-gold operaron y circularon de verdad. Su final llegó por caminos distintos: DigiCash quebró cuando se vinieron abajo sus alianzas comerciales y su financiación; e-gold se declaró culpable de cargos penales en 2008 y suspendió las transferencias en 2009. Lo que tenían en común era un punto único de fallo: ya fuera desplazado por la competencia o cerrado por las autoridades, el dinero de los usuarios quedaba congelado con él.
DigiCash
La empresa de Chaum tenía la tecnología de pagos anónimos más avanzada de su época y, aun así, quebró cuando flaquearon sus alianzas comerciales y bancarias. Por buena que sea la tecnología, si la empresa desaparece, el dinero desaparece con ella.
e-gold
Una moneda digital respaldada en oro, con millones de cuentas, que suspendió las transferencias en 2009 tras declararse culpable de cargos penales en 2008. Donde hay un centro, hay un punto único que se puede eliminar.
Szabo resumió la lección en una sola frase: “Trusted third parties are security holes” (los terceros de confianza son agujeros de seguridad).
Génesis y lanzamiento
cómo llegó Bitcoin al mundoEl registro de bitcoin.org
La primera huella, anterior al correo del libro blanco. El 18 de agosto de 2008 se registró el dominio bitcoin.org, 74 días antes de que el artículo se hiciera público. Alguien ya se estaba preparando.
El muro del libro blanco
“Bitcoin: A Peer-to-Peer Electronic Cash System”
Guía por secciones
Síntesis breves del resumen y de las 12 secciones, no el texto completo. Para leer el documento íntegro, abre los PDF alojados en bitcoin.org.
Resumen
Una versión puramente entre pares del efectivo electrónico permitiría enviar pagos en línea directamente de una parte a otra sin pasar por una institución financiera.
1. Introducción
El comercio depende de instituciones financieras que actúan como terceros de confianza, y hereda los costes y el fraude propios del modelo basado en la confianza. Lo que se necesita es un sistema de pago electrónico basado en pruebas criptográficas en lugar de confianza.
2. Transacciones
Definimos una moneda electrónica como una cadena de firmas digitales. Cada propietario transfiere la moneda firmando un hash de la transacción anterior y la clave pública del siguiente propietario.
3. Servidor de marcas de tiempo
Un servidor de marcas de tiempo toma el hash de un bloque de elementos y lo publica de forma amplia. Cada marca de tiempo incluye la anterior, con lo que se forma una cadena.
4. Prueba de trabajo
Probamos valores de un nonce hasta que el hash del bloque tiene los bits iniciales en cero requeridos. Una CPU, un voto: la cadena más larga representa la decisión de la mayoría y resulta computacionalmente inviable alterarla.
5. Red
Las nuevas transacciones se difunden a todos los nodos; cada uno trabaja para encontrar una prueba de trabajo para su bloque y la difunde cuando la encuentra. Los nodos aceptan los bloques válidos y prolongan la cadena.
6. Incentivo
La primera transacción de cada bloque crea una moneda nueva que pertenece al creador del bloque, y así se ponen monedas en circulación. Cuando termine la emisión, los mineros se recompensarán con las comisiones de las transacciones.
7. Recuperación de espacio en disco
Cuando una transacción ha quedado enterrada bajo suficientes bloques, los datos ya gastados pueden descartarse para ahorrar espacio gracias a un árbol de Merkle, conservando solo la raíz.
8. Verificación simplificada de pagos
Es posible verificar pagos sin ejecutar un nodo completo: basta con conservar las cabeceras de bloque de la cadena más larga y obtener la rama de Merkle que vincula la transacción con su bloque.
9. Combinación y división del valor
Las transacciones contienen múltiples entradas y salidas, lo que permite dividir y combinar el valor.
10. Privacidad
La privacidad se preserva manteniendo anónimas las claves públicas: el público puede ver las transacciones, pero no quién está detrás de ellas.
11. Cálculos
Incluso con un poder de cómputo considerable, la probabilidad de que un atacante alcance a la cadena honesta y la reescriba disminuye exponencialmente a medida que se añaden bloques honestos.
12. Conclusión
Hemos propuesto un sistema de transacciones electrónicas que no depende de la confianza, protegido por la prueba de trabajo mientras los nodos honestos controlen la mayoría de la potencia de CPU.
El correo que anunció el libro blanco
El 31 de octubre de 2008 (UTC) se envió un correo titulado “Bitcoin P2P e-cash paper” a la lista de correo de criptografía de metzdowd. Empezaba así: “I've been working on a new electronic cash system that's fully peer-to-peer, with no trusted third party” (he estado trabajando en un nuevo sistema de efectivo electrónico totalmente entre pares, sin terceros de confianza). Solo unos pocos respondieron, en su mayoría con escepticismo.
El bloque génesis
El 3 de enero de 2009 se creó el primer bloque del registro de Bitcoin. Satoshi escribió en él el titular de ese día de The Times: “Chancellor on brink of second bailout for banks” (El ministro de Hacienda, al borde de un segundo rescate a los bancos).
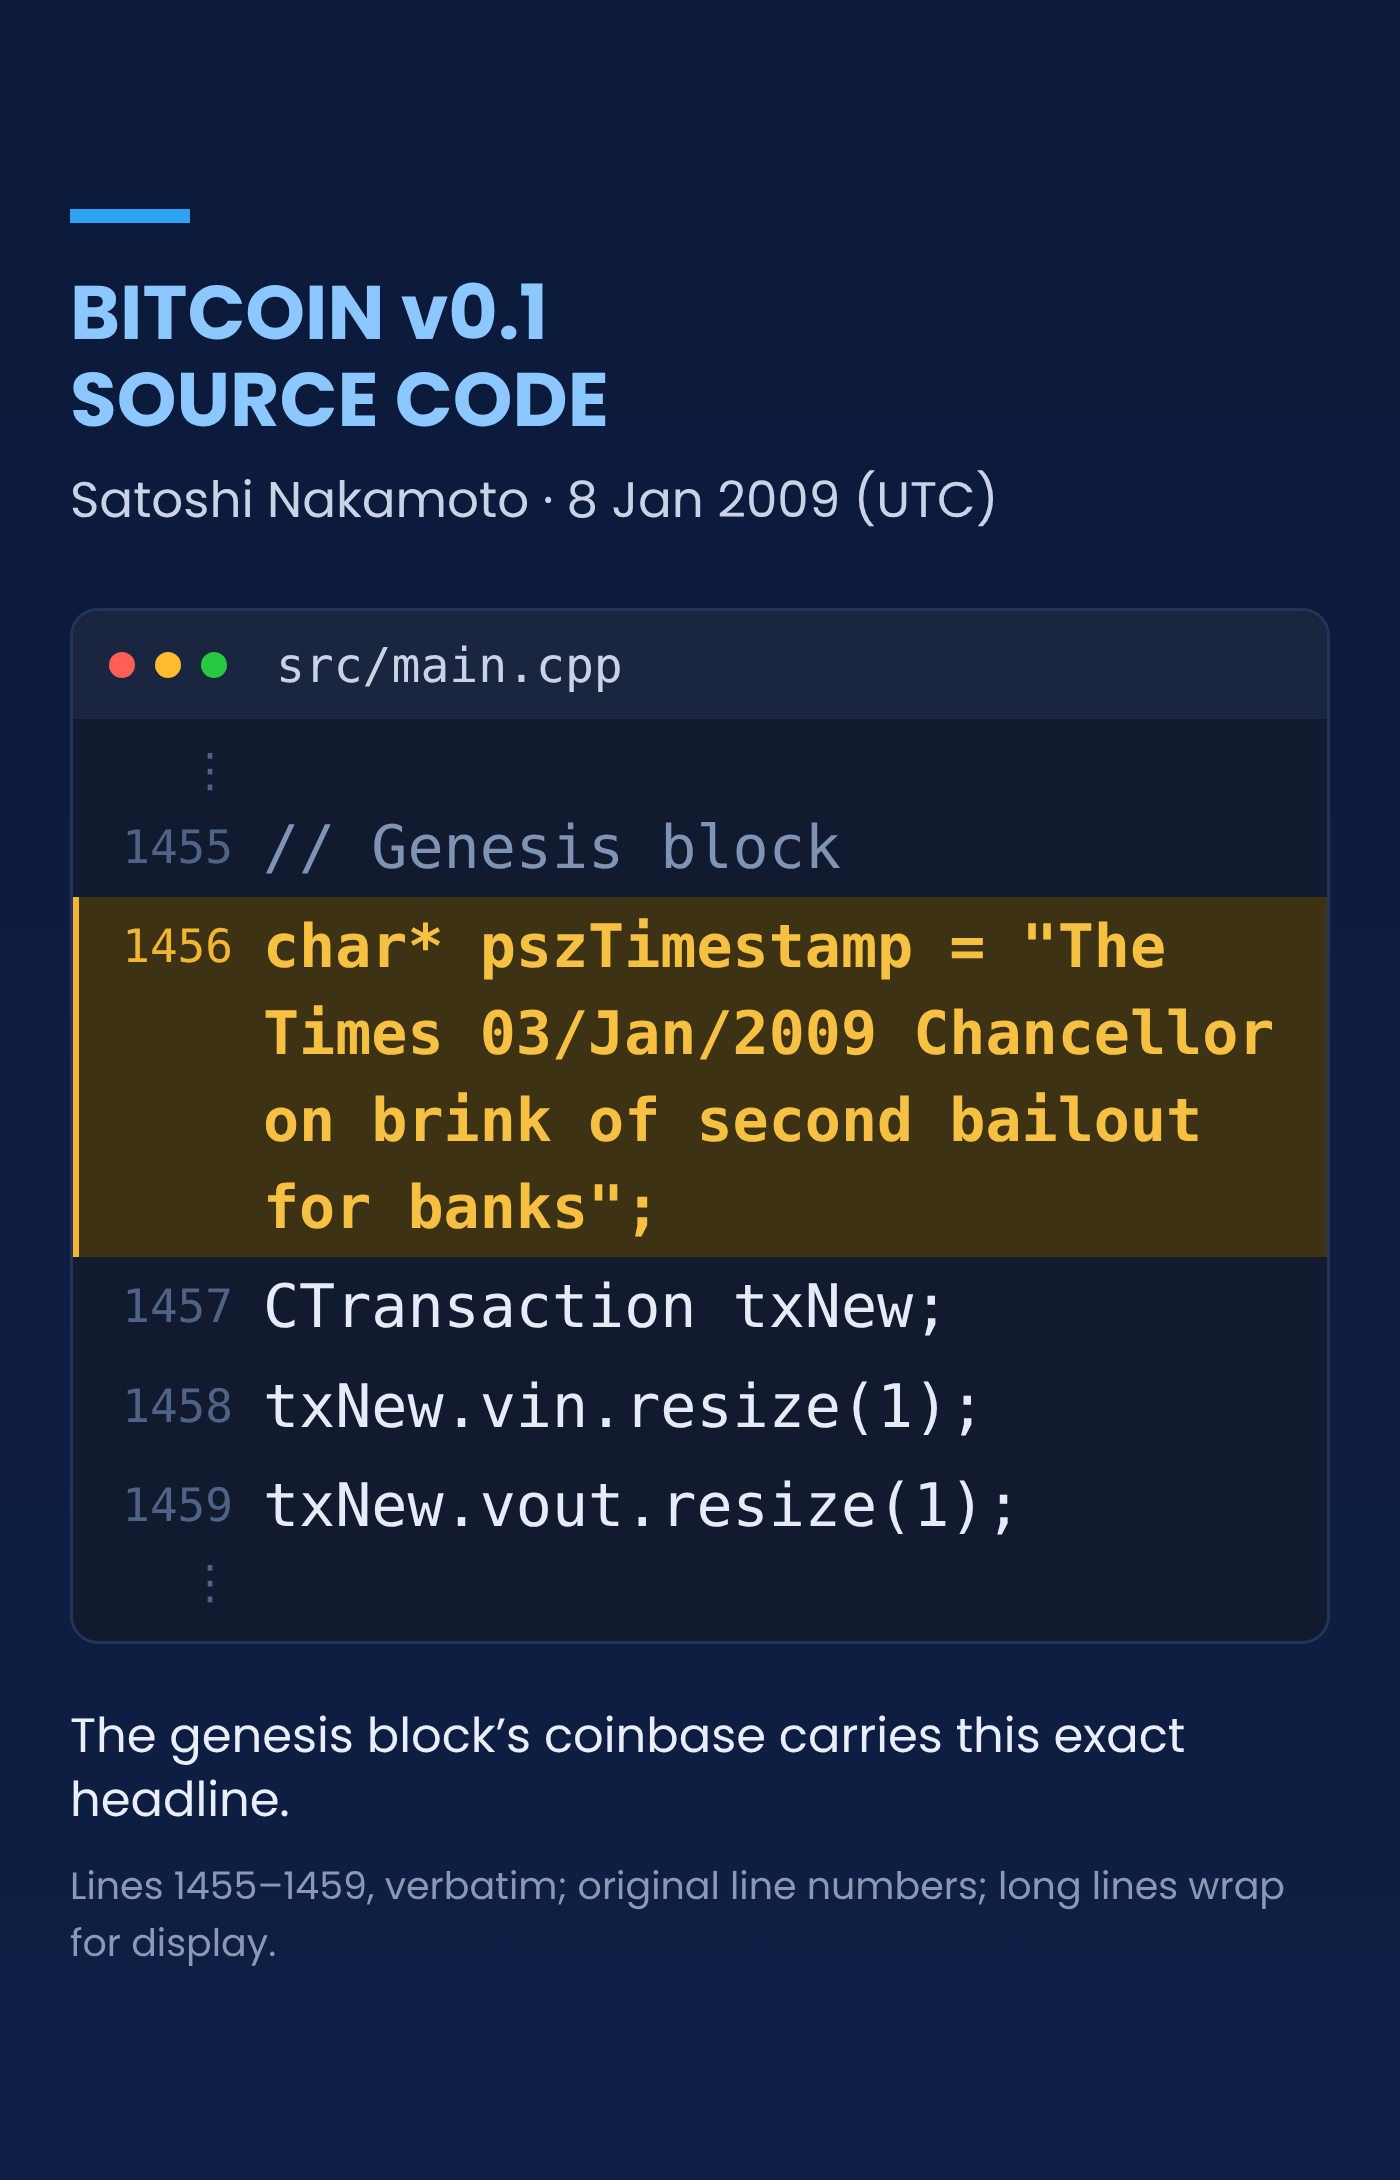
El lanzamiento del software Bitcoin v0.1
Entre el 8 y el 9 de enero de 2009, Satoshi publicó el primer cliente de Bitcoin en la lista de correo de criptografía y en SourceForge. Cada línea del diseño del libro blanco era ya código que cualquiera podía descargar y ejecutar: el protocolo había dejado de ser un artículo para convertirse en una red en funcionamiento.
La primera transacción
12 de enero de 2009, bloque 170: Satoshi envió 10 BTC a Hal Finney. Fue la primera transferencia real entre pares de la historia de Bitcoin, el momento de la prueba de concepto. Los bloques anteriores solo contenían recompensas de minería; a partir de aquí, el sistema empezó a hacer aquello para lo que fue diseñado.
Running bitcoin
Dos palabras, una publicación, un momento icónico. Un día en que casi nadie sabía que Bitcoin existía, Hal Finney se convirtió —según su propio recuerdo— en la primera persona, además de Satoshi, en ejecutar el software. Más tarde recibiría la primera transacción; murió en 2014. La publicación sigue ahí.


El fundador y su desaparición
quién era y qué pasó tras su marcha¿Quién es Satoshi?
La verdadera identidad de Satoshi Nakamoto sigue sin verificarse. A continuación se recogen las atribuciones que más se mencionan en el debate público. Para cada una, el museo expone en paralelo los motivos por los que se plantea, las pruebas en contra conocidas o la respuesta de la propia persona, y su situación actual. El museo expone pruebas; no emite juicios.
Hal Finney
Nick Szabo
Craig Wright
Hasta la fecha, ninguna atribución se ha sustentado en pruebas verificables. La cuenta que usaba el nombre “Satoshi Nakamoto” hizo su última publicación pública en diciembre de 2010, y su último contacto privado conocido data de abril de 2011 (la autenticidad de un desmentido de una sola línea publicado en P2P Foundation en 2014 es incierta); el archivo completo de sus declaraciones públicas se conserva en la Biblioteca. El museo no se pronuncia sobre la identidad ni respalda ninguna atribución.
El precio de una identificación errónea
En 2014, la prensa señaló como Satoshi Nakamoto a un ingeniero, todavía vivo, que no tenía ninguna relación con el asunto. No es una atribución, sino la consecuencia de una.
La atribución de la prensa
Newsweek publicó un reportaje de portada que señalaba a Dorian Prentice Satoshi Nakamoto, un ingeniero de California, como creador de Bitcoin, basándose sobre todo en su nombre, su lugar de residencia y su trayectoria profesional. Tras la publicación, los periodistas se concentraron frente a su casa.
El desmentido
Dorian Nakamoto negó públicamente cualquier relación con Bitcoin y dijo que había oído hablar de él por primera vez unas tres semanas antes, cuando un periodista de Newsweek se puso en contacto con su hijo. Al día siguiente del reportaje, la antigua cuenta de Satoshi en el foro de P2P Foundation publicó un mensaje en el que negaba que ambos fueran la misma persona; pero en septiembre de 2014 se informó de que la cuenta había sido comprometida, así que no puede confirmarse que la publicación procediera de su titular original.
Satoshi se retira
En diciembre de 2010, Satoshi publicó su último mensaje público; durante la segunda mitad de 2010 había cedido a Gavin Andresen el control del repositorio de código y la clave de alertas de la red, y tras unos últimos correos privados en abril de 2011 desapareció por completo. Según una inferencia estadística de Sergio Lerner, basada en los patrones de extraNonce de los primeros bloques (el patrón Patoshi), alrededor de un millón de bitcoins minados en los primeros tiempos nunca se han movido; la inferencia se basa en el análisis de la cadena y él nunca la ha confirmado. Lo que dejó atrás es una red sin dueño.
Después de que el fundador se retirara, la red siguió produciendo bloques. Antes de su marcha, el fallo de desbordamiento de valor de agosto de 2010 (CVE-2010-5139, bloque 74638) lo corrigió el propio Satoshi, que publicó la versión 0.3.10 en cuestión de horas; después de su marcha, la división de la cadena de marzo de 2013 (véase BIP 50) la resolvieron los desarrolladores y los principales pools coordinando una vuelta a la versión 0.7. En ambos casos se descartaron bloques registrados poco antes, pero el registro terminó siendo coherente. Esa historia deja constancia, sobre el terreno, de lo que significa en la práctica la “descentralización”.
Datos clave
- El libro blanco se publicó el 31 de octubre de 2008: 9 páginas, firmadas por Satoshi Nakamoto.
- Bloque génesis, 3 de enero de 2009, con el titular de The Times de ese día incrustado.
- La recompensa del bloque génesis fue de 50 BTC, y nunca podrá gastarse.
- Precursores cypherpunks: Chaum, Back, Dai, Szabo, Finney.