Origens
Satoshi, o whitepaper e o inverno em que o sistema financeiro se rompeu. Tudo começou com a desconfiança em relação aos intermediários: numa época em que o sistema financeiro expunha um risco atrás do outro, os cypherpunks não paravam de perguntar se o dinheiro poderia existir sem centro algum. No auge do outono da crise de 2008, alguém que assinava “Satoshi Nakamoto” respondeu: nove páginas e, 64 dias depois, o bloco gênese.
O próprio whitepaper (PDF de 9 páginas) · os dados brutos do bloco gênese com a manchete do The Times · os documentos originais de cinco das obras citadas por Satoshi.
O Bitcoin não surgiu do nada. Ele é o ponto culminante de trinta anos de criptografia e de tentativas de criar dinheiro digital, nascido de uma crise de confiança — e seu fundador acabou desaparecendo enquanto o sistema seguia funcionando.
O problema e o momento
por que naquele momentoComo o velho mundo mantinha as contas
Antes do Bitcoin, quanto dinheiro você tinha era decidido por um guarda-livros (um banco) — se ele diz que você tem 100, você tem 100. Era preciso confiar que ele não erraria, não trapacearia e não quebraria.
Sem esse guarda-livros, por que todos concordariam com um único livro-razão? É essa a pergunta que o Bitcoin se propôs a responder.
O mural da crise financeira de 2008
O Lehman Brothers quebrou, governos socorreram bancos em escala gigantesca, correntistas fizeram fila na porta das agências: no outono de 2008, as pessoas descobriram que o intermediário de confiança era, ele próprio, o risco. Naquele mesmo outono, o whitepaper foi enviado a uma lista de criptografia; 64 dias depois, o bloco gênese gravou em si a manchete daquele dia sobre o socorro aos bancos. Essa sequência é amplamente citada como prova de uma ligação entre o Bitcoin e a crise; Satoshi não deixou nenhuma declaração sobre o que a inscrição pretendia significar.


- Lehman Brothers pede falênciaA crise se agrava bruscamente.
- Sancionada a Lei de Estabilização Econômica EmergencialAutoriza um resgate bancário em larga escala.
- Whitepaper publicadoEnviado a uma lista de e-mail de criptografia.
- Bloco gêneseTraz a manchete daquele dia.
O problema dos generais bizantinos
Vários exércitos cercam uma cidade. Os generais só se comunicam por mensageiros, que podem se atrasar ou desaparecer, e alguns generais podem ser traidores. Como chegar a um acordo sobre um único momento de ataque? Em 1982, Lamport e colegas formalizaram a questão: um sistema distribuído consegue chegar a um consenso quando os participantes têm liberdade para se comportar de forma arbitrariamente maliciosa? No Bitcoin, os generais são computadores que fazem a contabilidade ao redor do mundo sem se conhecerem, e o que precisam decidir é qual livro-razão vale. Satoshi disse com todas as letras que esse era o problema que o Bitcoin se propunha a resolver.
Em sistemas fechados, com um conjunto de membros fixo e conhecido, surgiram várias soluções tolerantes a falhas: o próprio artigo original mostra que o problema tem solução desde que mais de dois terços sejam leais, e o PBFT (Castro e Liskov, 1999) tornou isso viável na prática. O que continuava em aberto era o caso sem permissão: chegar a um acordo quando os participantes podem entrar e sair à vontade e não há como registrar identidades. A sala II, A máquina da confiança, mostra a resposta de Satoshi: não a votação, mas a computação.
Linhagem intelectual
de onde vieram as peças do Bitcoin- CRIPTOGRAFIA
- Diffie–HellmanChaves e assinaturas
- MerkleÁrvores de Merkle
- ChaumAssinaturas cegas
- CARIMBOS E CADEIAS
- Haber–StornettaCadeia de carimbos
- Bit GoldPoW encadeada
- TRABALHO E DINHEIRO DIGITAL
- HashcashProva de trabalho
- b-moneyRegistro e emissão
- RPOWFichas transferíveis
- 2008BitcoinMontado como uma máquina autônoma
Bases da criptografia de chave pública
O paradigma de chave pública em que se apoiam o endereço e a assinatura do Bitcoin foi estabelecido em dois artigos, de 1976 e 1980. Eles permitiram que desconhecidos se comunicassem com segurança, e provassem “fui eu mesmo que assinei isto”, sem nunca compartilhar um segredo de antemão. Os algoritmos específicos vêm de outras fontes: as assinaturas usam a criptografia de curvas elípticas, proposta a partir de 1985 (ECDSA sobre a curva secp256k1), e os endereços também dependem de SHA-256 e RIPEMD-160.
New Directions in Cryptography
Diffie e Hellman introduziram as chaves pública e privada e as assinaturas digitais: foi o artigo que inaugurou a criptografia de chave pública. Todo endereço Bitcoin descende dele.
Protocols for Public Key Cryptosystems [7]
Merkle apresentou protocolos de distribuição de chaves públicas e a árvore de Merkle, que dobra, camada por camada, os hashes de enormes volumes de dados (impressões digitais que mudam por completo se um único caractere muda) até chegar a um único hash raiz; basta conferir esse valor para que qualquer alteração apareça. Referência [7] do whitepaper.
Carimbo de tempo e cadeias de hashes
A própria estrutura de “blockchain” não foi invenção de Satoshi. Já em 1991, dois pesquisadores propuseram encadear os hashes de documentos ao longo do tempo, de modo que qualquer alteração se denunciasse. O whitepaper cita o trabalho deles três vezes: é o ancestral mais direto que existe.
Bloco 0 Válido
— — — —983c6597Bloco 1 Válido
983c65972334b383Bloco 2 Válido
2334b383eeb97eccBloco 3 Válido
eeb97ecc239922d9How to Time-Stamp a Digital Document [3]
Haber e Stornetta ligaram os hashes de documentos em uma cadeia para que nada, uma vez registrado, pudesse ser alterado discretamente. Os autores são citados três vezes no whitepaper ([3][4][5]), e esse trabalho é o ancestral direto da estrutura encadeada da blockchain.
Design of a Secure Timestamping Service with Minimal Trust Requirements [2]
Massias e colegas estudaram como reduzir ao mínimo absoluto a confiança exigida por um serviço de carimbo de tempo: referência [2] do whitepaper.
O movimento cypherpunk
Em 1992 foi criada uma lista de e-mail chamada cypherpunks. Seus membros defendiam que a privacidade devia ser protegida pela criptografia, e não pela lei. Dezesseis anos depois, o whitepaper do Bitcoin foi enviado a outra lista frequentada pelo mesmo círculo.
The Crypto Anarchist Manifesto
Tim May previu que a criptografia tornaria possíveis transações e contratos anônimos, mudando profundamente a forma dos Estados e dos mercados. Escreveu isso duas décadas antes do Bitcoin.
A Cypherpunk's Manifesto
Eric Hughes registrou o credo cypherpunk: “Privacy is necessary for an open society in the electronic age.” (A privacidade é necessária para uma sociedade aberta na era eletrônica.) Privacidade não é sigilo, mas o poder de escolher o que revelar.
cypherpunks mailing list
Onde o movimento de fato aconteceu. Muitas das primeiras tentativas de dinheiro digital, como o Hashcash e o b-money, foram publicadas primeiro nesta lista. Os índices do arquivo estão na Biblioteca.
Os dois manifestos são expostos como documentos históricos, pelo lugar que ocupam na história do pensamento criptográfico. As posições políticas que defendem são de seus autores; o museu não as avalia.
Precursores do dinheiro digital
Cada peça do Bitcoin já tinha sido construída antes por alguém. Dos cinco trabalhos abaixo, dois (b-money e Hashcash) estão entre as oito referências do whitepaper, o que vem indicado nos cartões. A contribuição de Satoshi não foi inventar as peças, mas montá-las em uma máquina capaz de funcionar sozinha.
Blind Signatures for Untraceable Payments
As assinaturas cegas de Chaum permitiam que um banco garantisse uma moeda sem vê-la: verificável e anônima ao mesmo tempo. Ele depois fundou a DigiCash, ancestral espiritual do dinheiro eletrônico moderno.
Hashcash [6]
Back exigia que os remetentes gastassem uma pequena quantidade de computação, impossível de burlar, antes de enviar um e-mail, como medida contra spam. O Bitcoin adotou essa prova de trabalho baseada em hash quase sem alterações. Referência [6] do whitepaper.
b-money [1]
Wei Dai imaginou cada participante com uma cópia do livro-razão, criando dinheiro ao resolver quebra-cabeças computacionais e fazendo cumprir contratos de forma coletiva. É o primeiro trabalho citado por Satoshi.
Bit Gold
Szabo (ideia concebida em 1998 e publicada em seu blog em 2005) propôs usar quebra-cabeças computacionais para produzir “unforgeable costliness” (custo impossível de falsificar) e depois encadear, carimbar com data e hora e registrar publicamente os resultados. Em termos conceituais, é o precursor mais próximo do Bitcoin.
Reusable Proofs of Work (RPOW)
Finney construiu tokens de trabalho reutilizáveis e transferíveis sobre o Hashcash, um dos primeiros experimentos para ver se a escassez digital podia circular. Mais de quatro anos depois, recebeu a primeira transação de Bitcoin da história.
Por que o e-cash centralizado falhou
O dinheiro digital já tinha funcionado antes do Bitcoin: a DigiCash e o e-gold operaram e circularam de verdade. Terminaram por caminhos diferentes: a DigiCash faliu depois que suas parcerias comerciais e seu financiamento fracassaram; o e-gold se declarou culpado de acusações criminais em 2008 e suspendeu as transferências em 2009. O que tinham em comum era um ponto único: quer ele fosse vencido pela concorrência, quer fosse fechado pelas autoridades, o dinheiro nas mãos dos usuários ficava congelado junto.
DigiCash
A empresa de Chaum detinha a tecnologia de pagamento anônimo mais avançada de sua época, mas faliu depois que suas parcerias comerciais e bancárias fracassaram. Por melhor que seja a tecnologia, quando a empresa desaparece, o dinheiro vai junto.
e-gold
Uma moeda digital lastreada em ouro, com milhões de contas, que suspendeu as transferências em 2009 depois de se declarar culpada de acusações criminais em 2008. Onde há um centro, há um ponto único que pode ser derrubado.
Szabo resumiu a lição em uma frase: “Trusted third parties are security holes.” (Terceiros de confiança são brechas de segurança.)
Gênese e lançamento
como o Bitcoin de fato veio ao mundoO registro de bitcoin.org
O primeiro vestígio, anterior ao e-mail do whitepaper. Em 18 de agosto de 2008, o domínio bitcoin.org foi registrado, 74 dias antes de o artigo se tornar público. Alguém já estava se preparando.
Mural do whitepaper
“Bitcoin: A Peer-to-Peer Electronic Cash System”
Guia das seções
Breves sínteses do resumo (abstract) e das 12 seções, não o texto completo. Para o documento integral, abra os PDFs hospedados em bitcoin.org.
Resumo
Uma versão puramente ponto a ponto do dinheiro eletrônico permitiria enviar pagamentos on-line diretamente de uma parte a outra, sem passar por uma instituição financeira.
1. Introdução
O comércio depende de instituições financeiras como terceiros de confiança e herda os custos e as fraudes desse modelo baseado em confiança. É preciso um sistema de pagamento eletrônico baseado em prova criptográfica, e não em confiança.
2. Transações
Definimos uma moeda eletrônica como uma cadeia de assinaturas digitais. Cada dono transfere a moeda assinando um hash da transação anterior e a chave pública do próximo dono.
3. Servidor de carimbo de data/hora
Um servidor de carimbo de data/hora calcula o hash de um bloco de itens e o publica amplamente. Cada carimbo inclui o anterior, formando uma cadeia.
4. Prova de trabalho
Procuramos um nonce até que o hash do bloco tenha a quantidade exigida de bits zero iniciais. Uma CPU, um voto; a cadeia mais longa representa a decisão da maioria, e alterá-la é computacionalmente inviável.
5. Rede
As novas transações são transmitidas a todos os nós; cada nó trabalha para encontrar uma prova de trabalho para o seu bloco e a transmite quando a encontra. Os nós aceitam os blocos válidos e estendem a cadeia.
6. Incentivo
A primeira transação de um bloco cria uma nova moeda pertencente a quem criou o bloco, colocando moedas em circulação. Quando a emissão terminar, os mineradores serão recompensados pelas taxas de transação.
7. Recuperação de espaço em disco
Depois que uma transação fica enterrada sob blocos suficientes, os dados de transações já gastas podem ser descartados para economizar espaço graças à árvore de Merkle, que permite manter apenas a raiz.
8. Verificação simplificada de pagamentos
É possível verificar pagamentos sem rodar um nó completo: basta guardar os cabeçalhos de bloco da cadeia mais longa e obter o ramo de Merkle que liga a transação ao seu bloco.
9. Combinação e divisão de valor
As transações contêm várias entradas e saídas, o que permite dividir e combinar valores.
10. Privacidade
A privacidade é preservada mantendo as chaves públicas anônimas: o público vê as transações, mas não quem está por trás delas.
11. Cálculos
Mesmo com um poder de mineração considerável, a probabilidade de um atacante alcançar a cadeia e reescrevê-la cai exponencialmente à medida que blocos honestos são adicionados.
12. Conclusão
Propusemos um sistema de transações eletrônicas que não depende de confiança, protegido pela prova de trabalho enquanto os nós honestos controlarem a maior parte do poder de CPU.
O e-mail de anúncio do whitepaper
Em 31 de outubro de 2008 (UTC), um e-mail intitulado “Bitcoin P2P e-cash paper” foi enviado à lista de criptografia metzdowd. Começava assim: “I've been working on a new electronic cash system that's fully peer-to-peer, with no trusted third party.” (Venho trabalhando em um novo sistema de dinheiro eletrônico totalmente ponto a ponto, sem terceiros de confiança.) Poucos responderam, e a maioria com ceticismo.
Bloco gênese
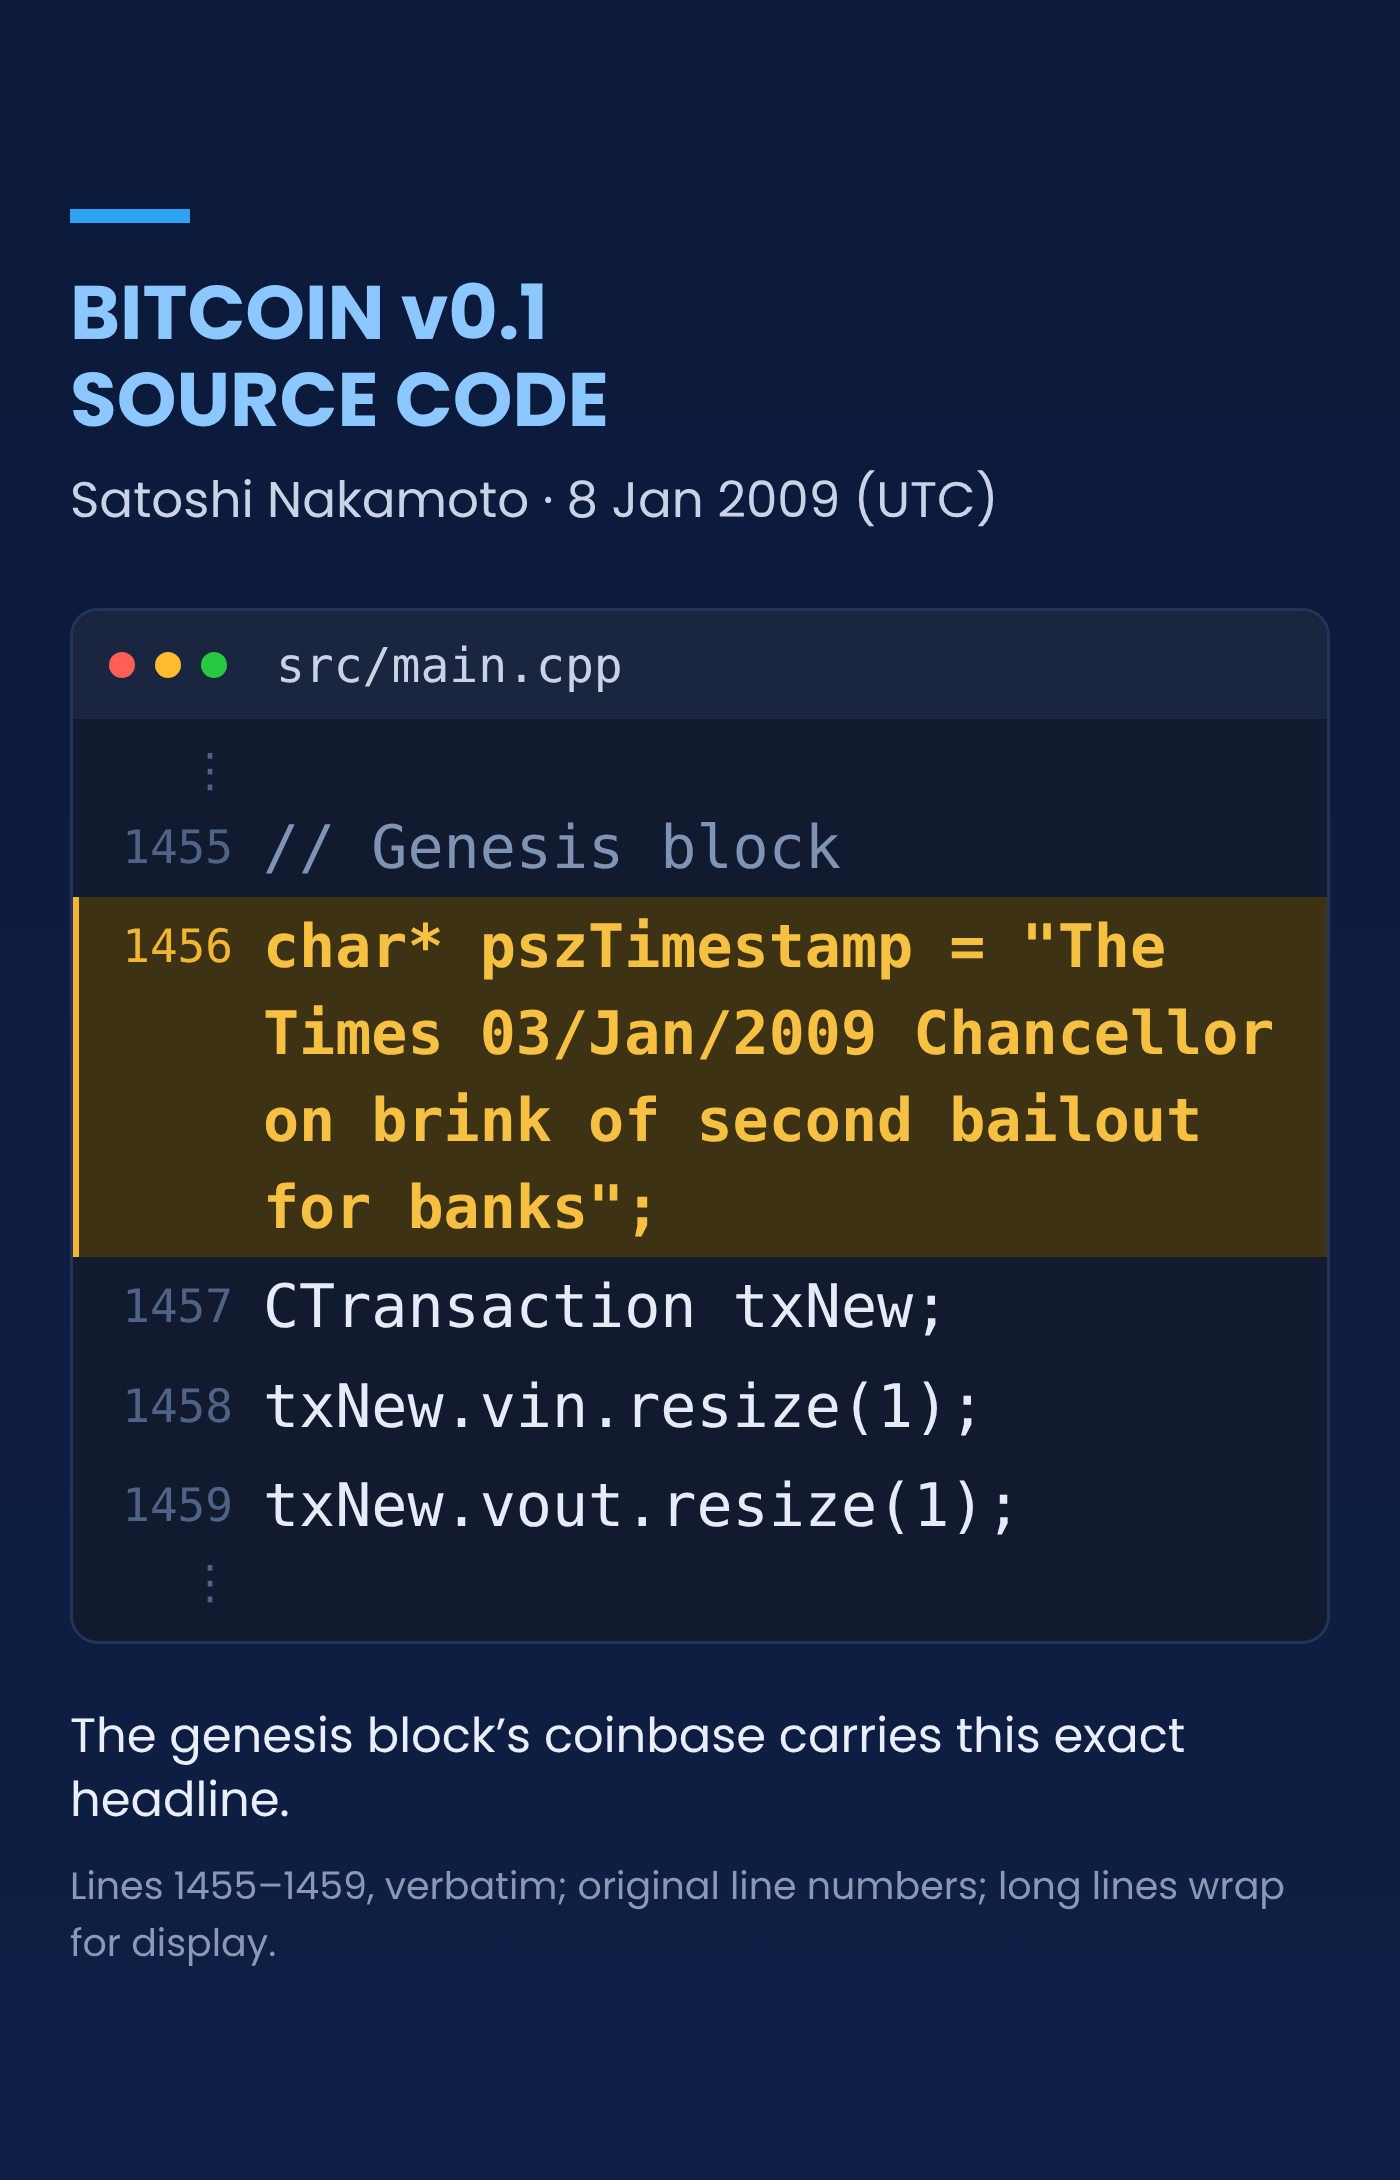
Em 3 de janeiro de 2009, foi criado o primeiro bloco do livro-razão do Bitcoin. Nele, Satoshi registrou a manchete do The Times daquele dia: “Chancellor on brink of second bailout for banks” (Ministro das Finanças à beira de um segundo resgate aos bancos).
Lançamento do software Bitcoin v0.1
Em 8 e 9 de janeiro de 2009, Satoshi lançou o primeiro cliente Bitcoin, na lista de criptografia e no SourceForge. Cada linha do projeto descrito no whitepaper agora era código que qualquer pessoa podia baixar e executar: o protocolo deixava de ser um artigo para se tornar uma rede em funcionamento.
A primeira transação
12 de janeiro de 2009, bloco 170: Satoshi enviou 10 BTC a Hal Finney. Foi a primeira transferência ponto a ponto de verdade na história do Bitcoin, o momento da prova de conceito. Os blocos anteriores continham apenas recompensas de mineração; a partir dali, o sistema passou a fazer aquilo para que fora projetado.
Running bitcoin
Duas palavras, uma postagem, um momento icônico. Num dia em que quase ninguém sabia que o Bitcoin existia, Hal Finney se tornou, segundo suas próprias lembranças, a primeira pessoa além de Satoshi a executar o software. Mais tarde ele receberia a primeira transação; morreu em 2014. A postagem continua lá.


O fundador e o desaparecimento
quem ele era e o que aconteceu depois que partiuQuem é Satoshi
A verdadeira identidade de Satoshi Nakamoto continua sem verificação. Abaixo estão as atribuições mais levantadas no debate público. Para cada uma, o museu expõe lado a lado os motivos pelos quais ela é citada, as contraprovas conhecidas ou a resposta da própria pessoa, e sua situação atual. O museu expõe evidências; não julga.
Hal Finney
Nick Szabo
Craig Wright
Até hoje, nenhuma atribuição foi sustentada por evidências verificáveis. A conta que usava o nome “Satoshi Nakamoto” fez sua última postagem pública em dezembro de 2010, e seu último contato privado conhecido data de abril de 2011 (uma negação de uma linha no P2P Foundation em 2014 tem autenticidade incerta); o arquivo completo de suas declarações públicas está na Biblioteca. O museu não se pronuncia sobre a identidade e não endossa nenhuma atribuição.
O custo de uma identificação errada
Em 2014, um engenheiro ainda vivo, sem nenhuma relação com o caso, foi apontado pela imprensa como Satoshi Nakamoto. Ele não é uma atribuição; é a consequência de uma.
A atribuição da imprensa
A Newsweek publicou uma reportagem de capa apontando Dorian Prentice Satoshi Nakamoto, engenheiro na Califórnia, como o criador do Bitcoin, com base sobretudo em seu nome, no lugar onde morava e em sua carreira. Depois da publicação, jornalistas se aglomeraram diante de sua casa.
A negação
Dorian Nakamoto negou publicamente qualquer ligação com o Bitcoin, dizendo que tinha ouvido falar dele pela primeira vez cerca de três semanas antes, quando um repórter da Newsweek procurou seu filho. No dia seguinte à reportagem, a antiga conta de Satoshi no fórum P2P Foundation publicou uma negação de que os dois fossem a mesma pessoa; mas foi noticiado que a conta havia sido invadida em setembro de 2014, e por isso não é possível confirmar se a postagem veio do titular original.
Satoshi se afasta
Em dezembro de 2010, Satoshi fez sua última postagem pública; ao longo do segundo semestre de 2010, ele havia passado a Gavin Andresen o controle do repositório de código e a chave de alertas da rede e, depois de alguns últimos e-mails privados em abril de 2011, desapareceu por completo. Segundo uma inferência estatística de Sergio Lerner, baseada nos padrões de extraNonce dos primeiros blocos (o padrão Patoshi), cerca de um milhão de bitcoins minerados no início jamais foram movimentados; a inferência se apoia em análise on-chain e nunca foi confirmada por ele. O que ele deixou foi uma rede sem dono.
Depois que o fundador se afastou, a rede continuou produzindo blocos. Antes de sua saída, o bug de estouro de valor de agosto de 2010 (CVE-2010-5139, bloco 74638) foi corrigido pelo próprio Satoshi, que lançou a versão 0.3.10 em poucas horas; depois de sua saída, a divisão da cadeia de março de 2013 (ver BIP 50) foi resolvida por desenvolvedores e grandes pools, que coordenaram um retorno à versão 0.7. Nas duas vezes, blocos registrados pouco antes foram descartados, mas o livro-razão terminou consistente. Essa história é o registro concreto do que a “descentralização” significa na prática.
Fatos essenciais
- Whitepaper publicado em 31 de outubro de 2008 — 9 páginas, por Satoshi Nakamoto.
- Bloco gênese de 3 de janeiro de 2009, com a manchete do The Times daquele dia gravada nele.
- A recompensa do bloco gênese foi de 50 BTC — e nunca poderá ser gasta.
- Precursores cypherpunks: Chaum, Back, Dai, Szabo, Finney.