La máquina de la confianza
De una computadora de escritorio a una central eléctrica, y el halving escrito en el código. Un ideal no basta: hay que hacerlo funcionar de verdad. Esta sala desmonta la máquina: los mineros compiten con pura potencia de cálculo por el derecho a escribir, miles de nodos en todo el mundo verifican de forma independiente el mismo conjunto de reglas, y el registro se vuelve más difícil de alterar cuanto más atrás se va. Sin ningún centro, unos desconocidos acaban compartiendo un único registro del que nadie puede desdecirse.
Equipos reales de cada generación (CPU→GPU→FPGA→ASIC) · la historia de la tasa de hash y la dificultad de la red · informes primarios y registros en la cadena de tres episodios reales de consenso.
Este registro es difícil de reescribir porque toda la red lo mantiene mediante la competencia por el poder de cómputo y las reglas de consenso: nadie tiene el control por sí solo, y el coste de reescribirlo aumenta con el poder de cómputo total de la red. El argumento tiene límites conocidos; consulta “Lo que sigue en discusión” en la pieza “Ataque del 51 %” de esta sala.
Cómo funciona la máquina
cinco piezas, ninguna prescindibleLa máquina de la confianza · Visión general
Primero el bosque, luego los árboles. Imagina el sistema como un conjunto de engranajes: cinco piezas, todas imprescindibles, que juntas hacen posible que funcione “sin confianza”. Entiende el conjunto y luego profundiza en cada pieza en las secciones de abajo.
Registro público
Un registro que todos pueden consultar y del que todos guardan una copia.
Vínculos criptográficos
Los bloques se encadenan: cambia uno y todos los siguientes se invalidan.
Prueba de trabajo
Para llevar las cuentas, primero hay que gastar poder de cómputo y electricidad reales.
Consenso de la cadena más larga
Por defecto, la red adopta la cadena con más trabajo acumulado.
Diseño de incentivos
Registrar con honestidad tiene premio; hacer trampa cuesta mucho más de lo que rinde.
El desafío del hash humano
Un hash reduce cualquier dato a una “huella” de longitud fija que no se puede revertir. Minar consiste en cambiar un número y volver a calcular el hash hasta que el resultado sea lo bastante pequeño: no hay atajos, solo intento tras intento. Haz clic sin parar y compruébalo.
Prueba de trabajo y ajuste de dificultad
El poder de cómputo se ha multiplicado por más de cien billones y, aun así, sigue llegando un bloque aproximadamente cada diez minutos, porque las reglas se corrigen solas. Cada 2016 bloques (unas dos semanas), la red reajusta automáticamente la dificultad según lo que tardó realmente la ronda anterior: si fue demasiado rápida, la endurece; si fue demasiado lenta, la suaviza. No se reúne ningún comité ni nadie da órdenes. Es autorregulación escrita en el código.
El reloj del halving
Tiempo restante hasta el próximo halving de Bitcoin:
La recompensa por bloque, es decir, las monedas nuevas que gana un minero por cada bloque y la única fuente de nuevos bitcoins, se reduce a la mitad cada 210.000 bloques: 50 → 25 → 12,5 → 6,25 → 3,125 BTC. El límite de 21 millones no se basa en la promesa de ninguna institución: es la consecuencia aritmética de esa regla de halving. Aquí la escasez la ejecuta el código.
Cómo se confirma una transacción sin confiar en nadie
Sigue una transacción real de principio a fin. En cada paso, pregúntate solo una cosa: ¿en quién habrías tenido que confiar aquí, y qué mecanismo lo sustituyó?
Iniciar
Firmas con tu clave privada para demostrar “soy yo de verdad”.
Difundir
La transacción se propaga entre los nodos y llega a la mempool.
Minar
Los mineros compiten; el ganador la incluye en un bloque.
Confirmar
La red se sincroniza; cuanto más profunda queda, más irreversible es.
| En quién sueles confiar | Qué lo sustituye | |
|---|---|---|
| Confiar en que un banco compruebe tu saldo | → | Registro público compartido por toda la red + firmas criptográficas |
| Confiar en que alguien lleve las cuentas honradamente | → | Carrera de poder de cómputo (PoW) + regla de la cadena más larga |
| Confiar en que nadie haga trampa | → | Diseño de incentivos: coste de hacer trampa > recompensa |
Por qué es tan difícil reescribir este registro
Partiendo del problema del doble gastoLa solución al doble gasto
La información digital se puede copiar a voluntad; entonces, ¿por qué no se puede copiar una moneda digital y gastarla dos veces? Tradicionalmente, un contable, como un banco, comprobaba los saldos. ¿Qué ocurre si no hay ninguno? Este es el problema del doble gasto.
La respuesta de Satoshi no fue “buscar a alguien más fiable”, sino “hacer que el propio orden cronológico sea costoso”. Cada transacción se difunde públicamente y se agrupa en bloques por orden, y escribir un bloque exige un cálculo real. Para gastar dos veces la misma moneda habría que deshacer un orden ya escrito: rehacer todo el trabajo posterior y, mientras tanto, adelantar a todas las demás máquinas del planeta. El doble gasto nunca se prohibió; simplemente se volvió económicamente inviable.
Inmutabilidad
Cada cabecera de bloque contiene el hash del bloque anterior. Si cambias un solo byte, ese hash cambia, lo que invalida el puntero que guarda el bloque siguiente, y la ruptura se propaga en cascada hasta el último bloque. Por eso, para reescribir el bloque N tendrías que rehacer el trabajo de todos los bloques posteriores a N y, a la vez, seguir el ritmo de una red que no deja de avanzar. No es que los cambios estén prohibidos; es que nadie puede permitírselos.
Punteros hash
Cada cabecera lleva el hash del bloque anterior, de modo que cualquier manipulación salta a la vista de inmediato.
Trabajo acumulado
Alterar un bloque obliga a rehacer toda la prueba de trabajo posterior, y el trabajo se acumula con cada bloque.
Cuanto más antiguo, más difícil
Cuanto más enterrado está un bloque, más cerca de lo imposible está reescribirlo.
Reglas de consenso · lo que comprueban realmente los nodos
Este es el punto peor entendido de todo el museo: no son los mineros quienes deciden las reglas, sino los nodos. Los mineros solo proponen, al agrupar transacciones en un bloque. Después, cada nodo completo del planeta comprueba ese bloque por su cuenta, línea por línea: ¿son válidas las firmas?, ¿se gasta algo dos veces?, ¿cuadran las cantidades?, ¿está la recompensa dentro de la emisión permitida?, ¿respeta el bloque los límites de tamaño? Si falla una sola comprobación, el bloque se descarta, por mucho poder de cómputo que lo haya propuesto. “No confíes, verifica” no es un eslogan: es lo que hace cada nodo cada diez minutos.
- Validez de las firmas
- Sin doble gasto
- Emisión respetada
- Umbral de trabajo alcanzado
Validez de las firmas
Si cada entrada ha sido firmada legítimamente con la clave privada correspondiente.
Sin doble gasto
Si los UTXO que se gastan están realmente sin gastar.
Emisión respetada
Si la recompensa por bloque coincide con lo que permite la época de halving vigente.
Umbral de trabajo alcanzado
Si el hash del bloque cumple el objetivo de dificultad vigente.
Los mineros proponen; los nodos dictaminan. Por eso “más poder de cómputo” no significa “la última palabra”. En la disputa de 2017 sobre el tamaño de bloque, el desenlace no lo decidieron solo los mineros, y aún se discute cuánto aportó cada parte; la historia completa está en la pieza sobre la guerra del tamaño de bloque, en Triunfos y desastres.
Cadena más larga y convergencia de forks
Cuando dos mineros encuentran un bloque casi en el mismo instante, la red mantiene brevemente dos cadenas; no es un fallo, sino una situación prevista por el diseño. Cada nodo acepta provisionalmente la que vio primero y sigue minando. Allí donde caiga el bloque siguiente, ese lado pasa a ser más largo; el otro se abandona y sus bloques quedan “huérfanos”. El desacuerdo converge automáticamente, por poder de cómputo, sin ningún árbitro. Esto explica también las confirmaciones: cuantos más bloques se apilan sobre tu transacción, más desorbitado es el poder de cómputo necesario para revertirla.
Huérfano · sus transacciones vuelven al mempool
La cadena crece con normalidad
Bifurcaciones temporales
Dos bloques simultáneos generan dos cadenas candidatas; es completamente normal.
Bloques huérfanos
Los bloques de la cadena perdedora se descartan y sus transacciones vuelven a la mempool.
Por qué esperar seis confirmaciones
Cada confirmación adicional reduce de forma exponencial la probabilidad de que un atacante minoritario dé alcance a la cadena: esperar es seguridad.
El asalto al registro · Ataque del 51 %
Para reescribir el registro no basta con “poner en marcha más nodos”: lo que cuenta es el poder de cómputo. Arrastra el control deslizante para hacer de atacante y mira cuánto cuesta reunir esa proporción del poder de cómputo y qué probabilidades reales de éxito te da según la fórmula de la sección 11 del libro blanco.
Lo que cuenta es el poder de cómputo, no los nodos
Poner en marcha un nodo es barato: solo verifica que las transacciones cumplan las reglas. Lo que de verdad puede reescribir el registro es “quién tiene más poder de cómputo o trabajo”. Un ataque fiable exige controlar >50 % del poder de cómputo total; con menos, el éxito sigue siendo posible, pero las probabilidades caen rápidamente con cada confirmación.
El poder de cómputo total es enorme y su distribución cambia con el tiempo
El poder de cómputo de la red proviene de miles de mineros y pools de todo el mundo. Para superar la mitad tendrías que comprar y operar más equipos ASIC que todos los demás participantes juntos, con un coste del orden de decenas de miles de millones de dólares en equipos y electricidad. Pero la concentración no es constante: para la evolución histórica de la cuota de los pools, consulta “Pools de minería y concentración” en esta sala.
Aunque lo lograras, habría poco que robar
Como mucho, podrías gastar dos veces tus propias transacciones recientes o censurar temporalmente algunas; no podrías acuñar monedas de la nada, robar las de otros ni reescribir la historia antigua.
La economía de un ataque
La sección 6 del libro blanco sostiene que, incluso con la mayoría del poder de cómputo, minar monedas nuevas conforme a las reglas resulta más rentable que socavar el sistema, porque un sistema roto devalúa las propias monedas del atacante. Trabajos posteriores, como Budish 2018, añaden que un ataque también devaluaría unos equipos de minería que no sirven para nada más. Para saber en qué condiciones se sostiene este argumento, consulta “Lo que sigue en discusión” más abajo.
Cuanto más antiguo es un asiento, más difícil es cambiarlo
Revertir un bloque anterior implica rehacer todo el trabajo posterior a él. Ese trabajo se acumula con la profundidad, y las probabilidades de un atacante minoritario caen exponencialmente; además, la comunidad puede detectar la anomalía y reaccionar.
Lo que sigue en discusión
Los cinco puntos anteriores son el argumento predominante a favor de este diseño, pero la cuestión no está zanjada. (1) La idea de que “hace falta la mayoría” está en discusión: el trabajo de Eyal y Sirer (2013) sobre la minería egoísta sostiene que, en determinadas condiciones, con menos del 50 % se puede obtener un rendimiento desproporcionado. (2) Un atacante no necesita construir sus propias instalaciones de minería: los mercados de alquiler de poder de cómputo permiten contratarlo a corto plazo, y reorganizaciones de este tipo ya se han producido en Ethereum Classic y Bitcoin Gold. (3) Los cálculos económicos del punto 4 dan por hecho que el atacante es dueño de los equipos; si además mantiene una posición corta, ese cálculo deja de ser válido (Budish 2018). El museo expone estos argumentos sin pronunciarse sobre cuál es el correcto.
La carrera por el poder de cómputo
de una computadora a una central eléctricaEl muro de los equipos de minería
De una computadora de escritorio a una central eléctrica: la evolución del hardware de minería. CPU→GPU→FPGA→ASIC: cada generación quedó desplazada por la mayor tasa de hash y eficiencia de la siguiente.
Catálogo generación a generación · especificaciones y fuentes
Cada máquina figura con la fuente de sus especificaciones y de su imagen.

CPU x86 de uso general · ejemplo: Intel Core i7-920
La única pieza de este muro que no es hardware de minería en absoluto: un procesador de escritorio corriente. Satoshi minó el bloque génesis con una CPU. Su importancia no reside en el rendimiento, sino en la ausencia de cualquier barrera de entrada: cualquiera con una computadora podía participar, y el poder de cómputo estuvo más repartido que nunca. Es el único periodo de la historia de Bitcoin en que minar no exigía equipos especiales, y nunca ha vuelto.

AMD/ATI Radeon HD 5870
La tarjeta de minería por excelencia de la era de las GPU. Su arquitectura en paralelo calculaba hashes SHA-256 decenas de veces más rápido que una CPU, lo que volvió inútil la minería con CPU de la noche a la mañana. Los mineros de esta generación compraban casi exclusivamente AMD: la arquitectura VLIW incluía la instrucción BFI_INT / bitalign, que realizaba la rotación de bits que necesita SHA-256 en una sola instrucción, donde NVIDIA necesitaba tres, y como además tenían más ALU, las tarjetas AMD minaban en conjunto entre 3 y 5 veces más rápido. A partir de aquí, la minería quedó ligada a un hardware concreto: si comprabas la marca equivocada, no podías competir. La tarjeta insignia de doble GPU de ese mismo año, la HD 5970, alcanzaba unos 700 MH/s.
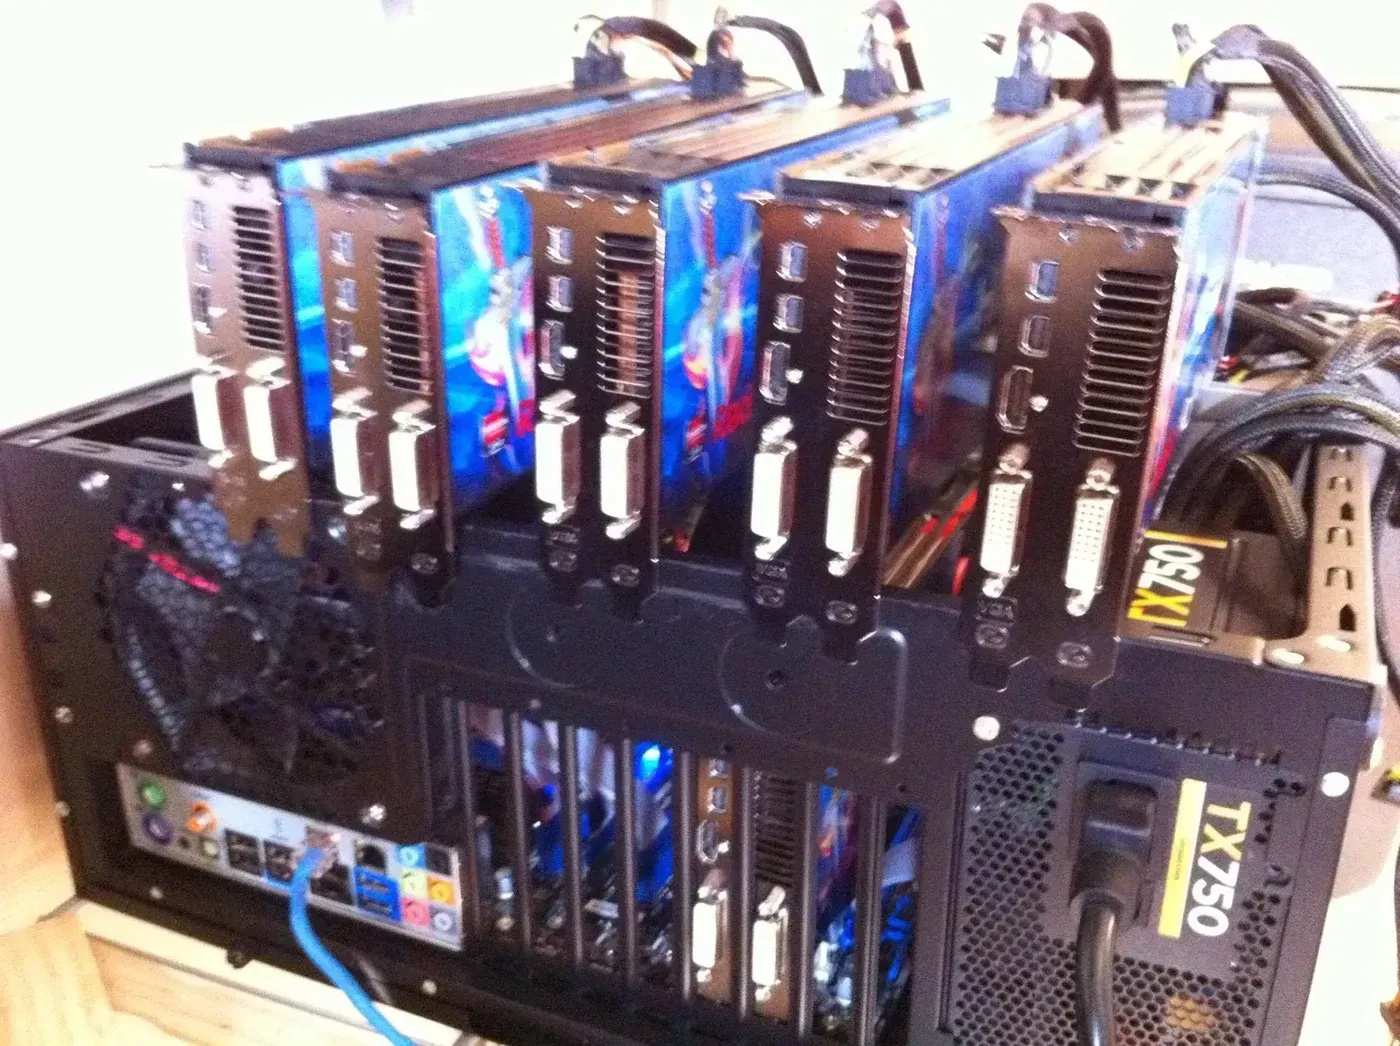
Equipo de minería con varias GPU (bastidor abierto)
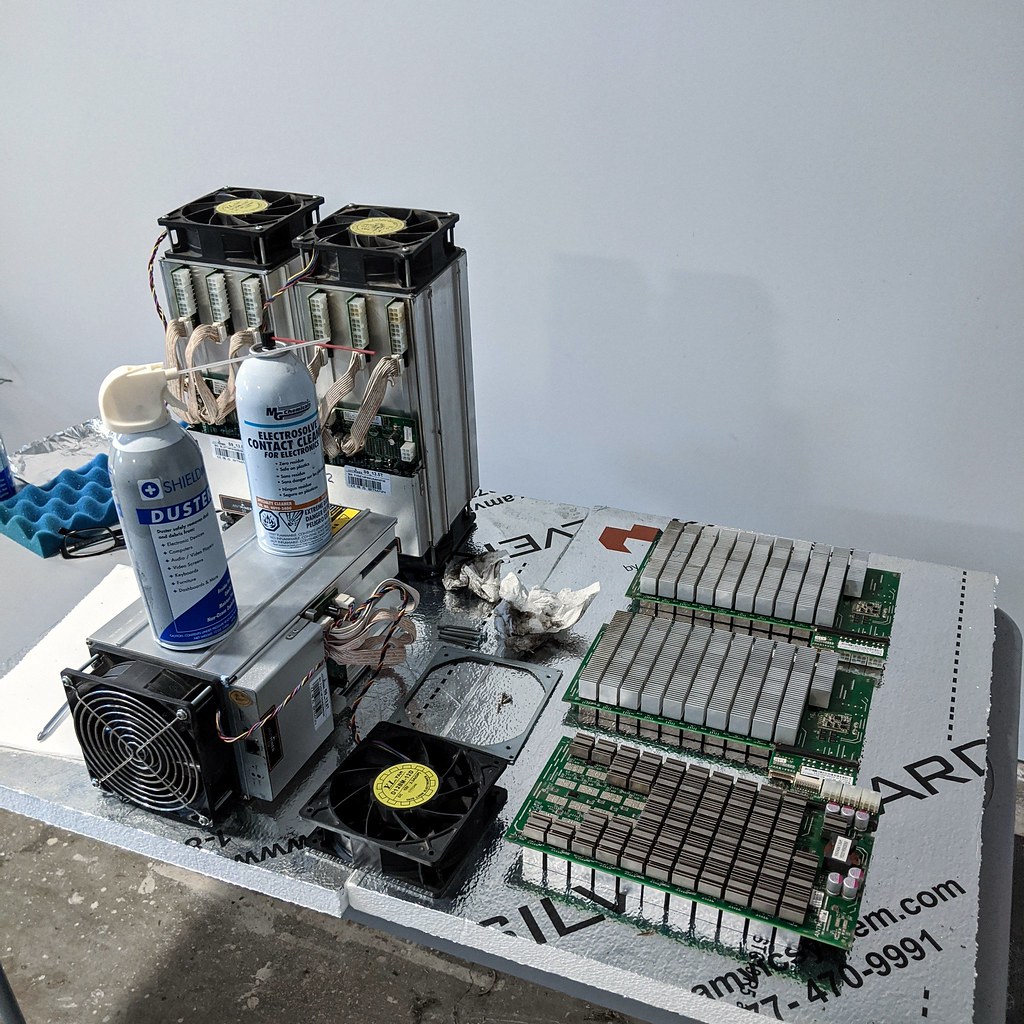
La única pieza de esta generación que no era un producto, sino una forma que los mineros improvisaron por su cuenta. Cuando una tarjeta dejó de ser suficiente, se montaron varias GPU sobre bastidores abiertos, conectadas a una sola placa base mediante elevadores PCIe, alimentadas por fuentes sobredimensionadas y refrigeradas con ventiladores industriales. La minería pasó de ser “una computadora” a ser “una fila de tarjetas gráficas”, y la electricidad, el calor y el espacio se convirtieron por primera vez en costes esenciales. Todos los principios de una granja de minería moderna ya están presentes en esta mesa.

Icarus
Un minero FPGA de código abierto y el punto de partida del camino hacia los ASIC. En 2011, ngzhang presentó Icarus en el foro Bitcointalk: dos chips Spartan-6 LX150 en una sola placa, unos 380 MH/s con unos 19,2 W; es decir, la tasa de hash de una HD 5870 de la era de las GPU (400 MH/s con unos 190 W) con alrededor de una décima parte de la energía. Sus esquemas y archivos de proyecto se publicaron íntegramente bajo la GPL, de modo que cualquiera podía fabricar uno. Las FPGA fueron un puente no porque fueran más rápidas, sino porque demostraron que grabar SHA-256 directamente en los circuitos suponía un salto de eficiencia de un orden de magnitud. ngzhang recorrió ese camino hasta el final: el proyecto Avalon que impulsó dio origen al primer minero ASIC comercial, el Avalon Batch 1.
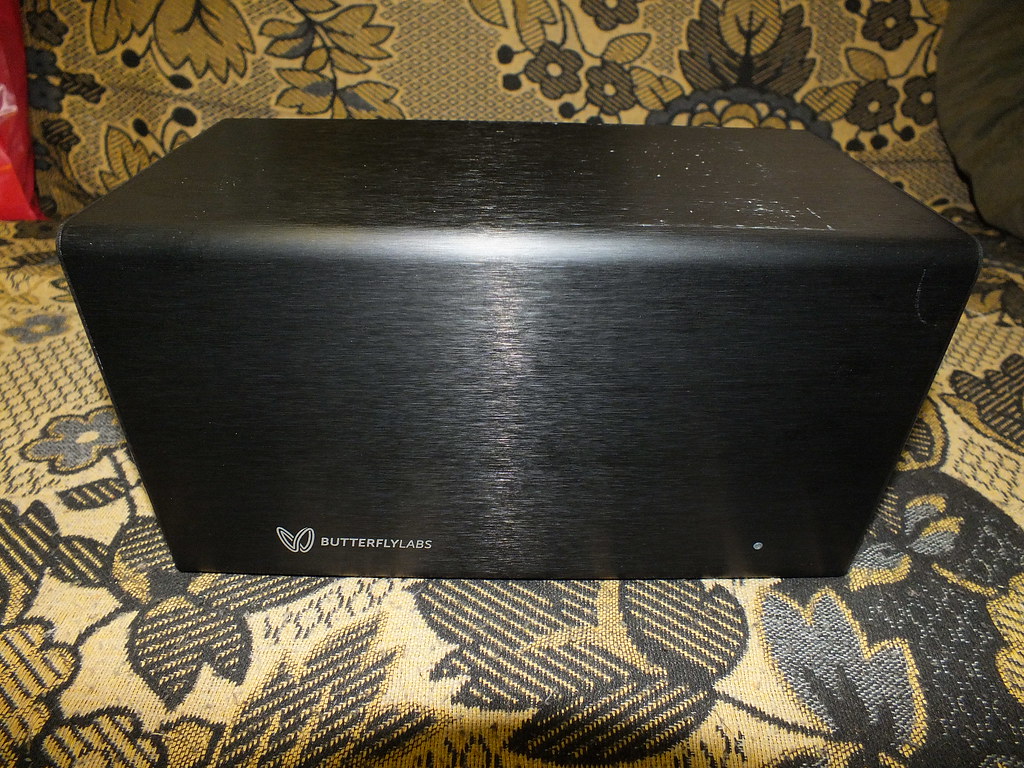
Butterfly Labs BitForce SHA256 Single
Uno de los primeros equipos de minería de Bitcoin que podías simplemente comprar. Butterfly Labs fue una de las primeras empresas en vender hardware de minería como producto terminado: ya no hacía falta montar el equipo a mano, y nació una industria, el camino que más tarde seguirían Bitmain y Canaan. Con 832 MH/s y 80 W, ofrecía apenas la mitad de tasa de hash por vatio que el Icarus de la misma generación, lo que muestra cuán grandes eran las diferencias de eficiencia incluso dentro de una misma generación. ⚠ En 2014, la FTC cerró la empresa por pedidos anticipados que nunca entregó: la otra cara de la industrialización, que se expone aquí junto al resto.
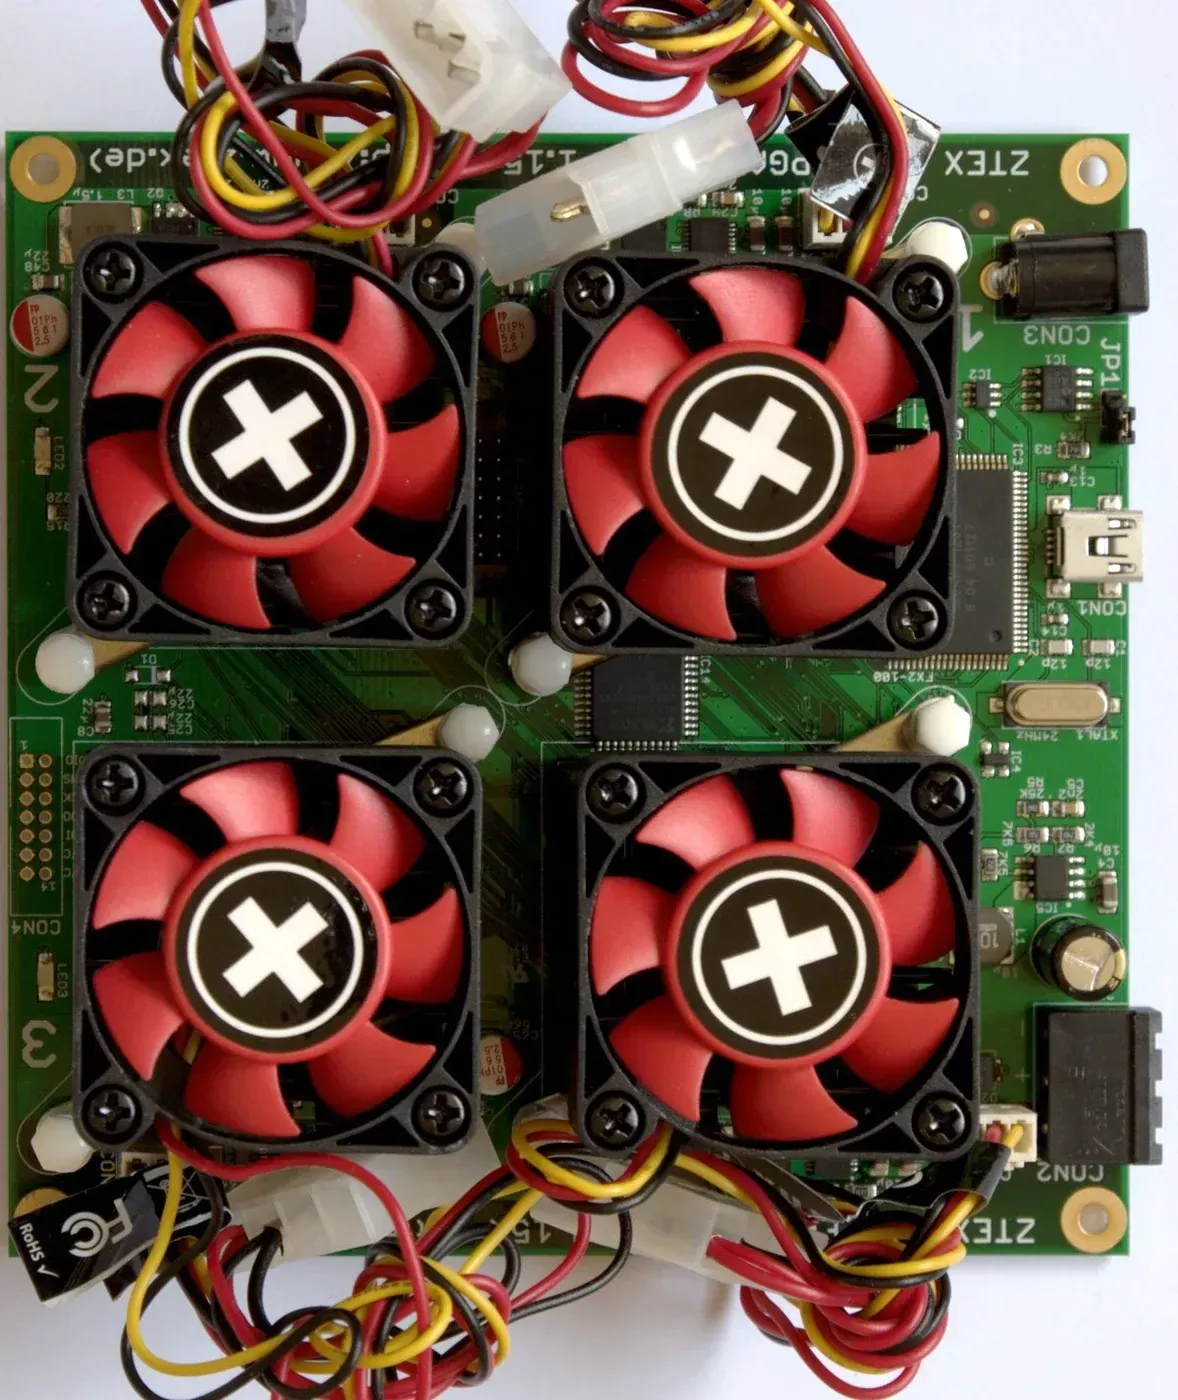
ZTEX 1.15y USB-FPGA
Cuatro chips Spartan-6 LX150 que ofrecían unos 860 MH/s, la mayor tasa de hash de su generación. Lo que la distingue es que ZTEX liberó como código abierto su propio software de minería, BTCMiner: en 2011 no era habitual que un fabricante de hardware publicara abiertamente su firmware de minería, y ese hilo de código abierto llega sin interrupción hasta el ecosistema actual de firmware para equipos de minería. Su diseño USB modular permitía además a los mineros montar clústeres de bajo coste con concentradores USB y fuentes ATX, en contraste con la BitForce, un equipo autónomo.
Canaan Avalon Batch 1
El primer día de la era ASIC. Un chip hecho para una sola cosa —SHA-256— y nada más, que aplastó en eficiencia a todas las generaciones anteriores; en cuanto salió al mercado, las FPGA y las tarjetas gráficas se volvieron inútiles de la noche a la mañana: 66 GH/s equivalían a unas 170 placas Icarus; y quien impulsó Avalon fue precisamente ngzhang (Zhang Nangeng), el mismo que había presentado Icarus. Vale la pena señalar que el primer disparo lo dio Canaan, no Bitmain: Avalon llegó primero a la producción en serie y a las entregas, y en pocos años el dominio pasó a Bitmain. El primer lote fue de apenas unas 300 unidades, y hoy es una pieza de coleccionista.
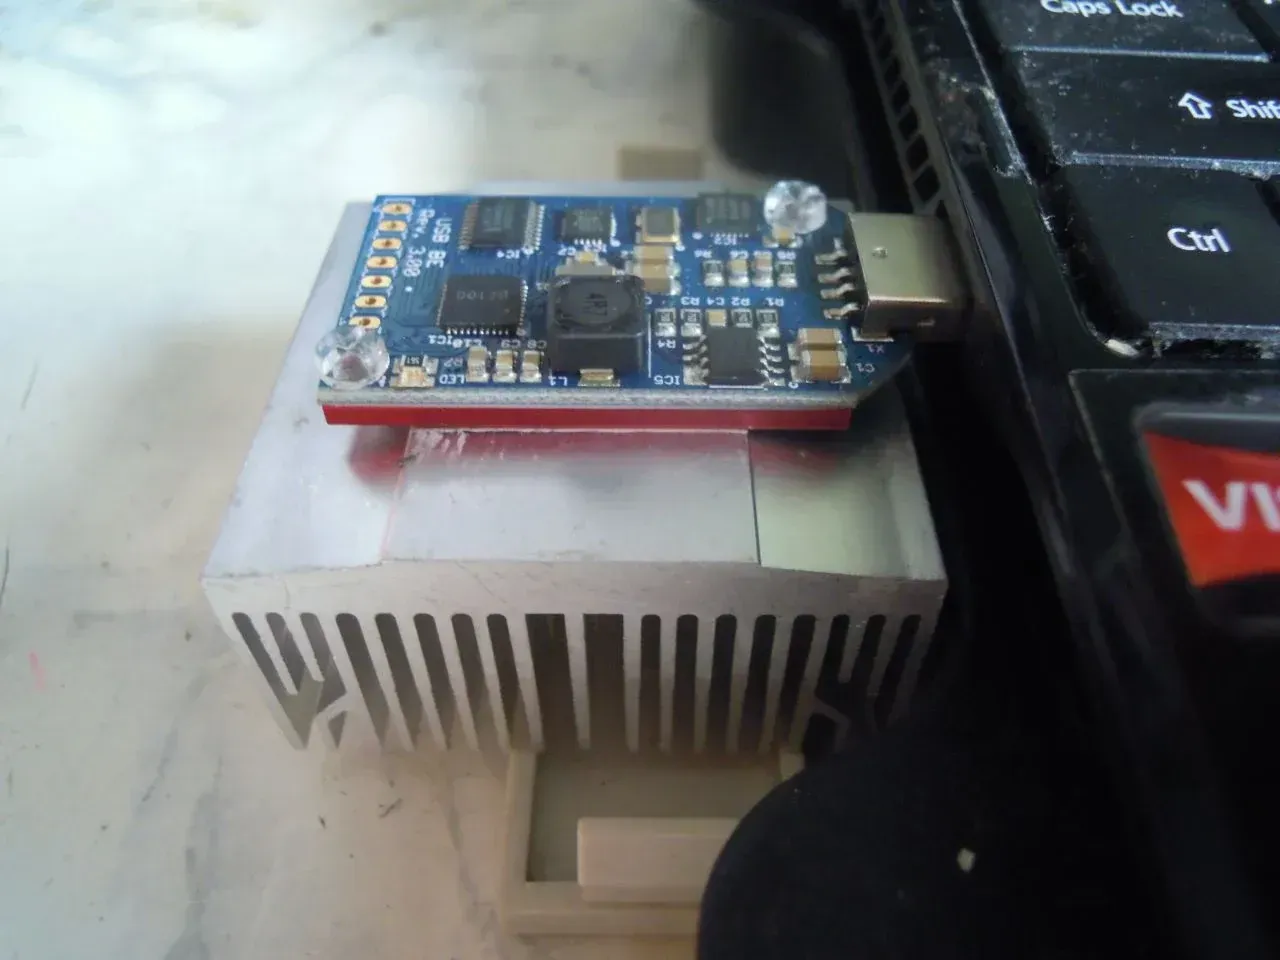
ASICMiner Block Erupter USB
Un equipo de minería del tamaño de una memoria USB: lo conectas y mina. Fue el último intento de que “cualquiera pudiera participar”: lo bastante barato para casi todo el mundo, sin necesidad de rack ni de una fuente de alimentación especial. Sin la carcasa se aprecia lo sencillo que es: un chip del tamaño de una uña y un conector USB, con casi todo el espacio restante dedicado a la refrigeración. Pero sus 333 MH/s no significaban nada frente a las máquinas de decenas de GH/s de ese mismo año. Se expone aquí no por su potencia, sino porque marca el final de la minería doméstica: a partir de entonces, minar se convirtió en un negocio de capital y electricidad.
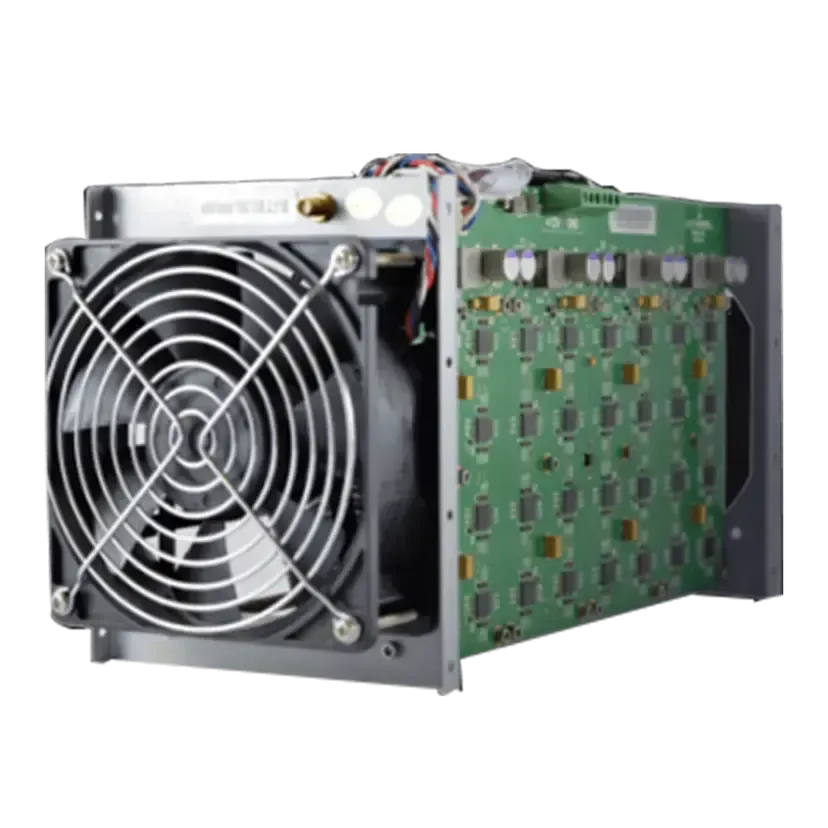
Bitmain Antminer S1
La primera máquina de Bitmain. No destaca por sí misma; su importancia reside por completo en ser el inicio de una línea de productos que se prolongaría más de una década: de la S1 se pasó a la S3, la S5 y la S7, después a la S9, uno de los equipos de minería más desplegados de la historia, y de ahí a la S21 y a la S23 actual. Una recién llegada que entró en 2013 acabó dominando el suministro mundial de poder de cómputo.
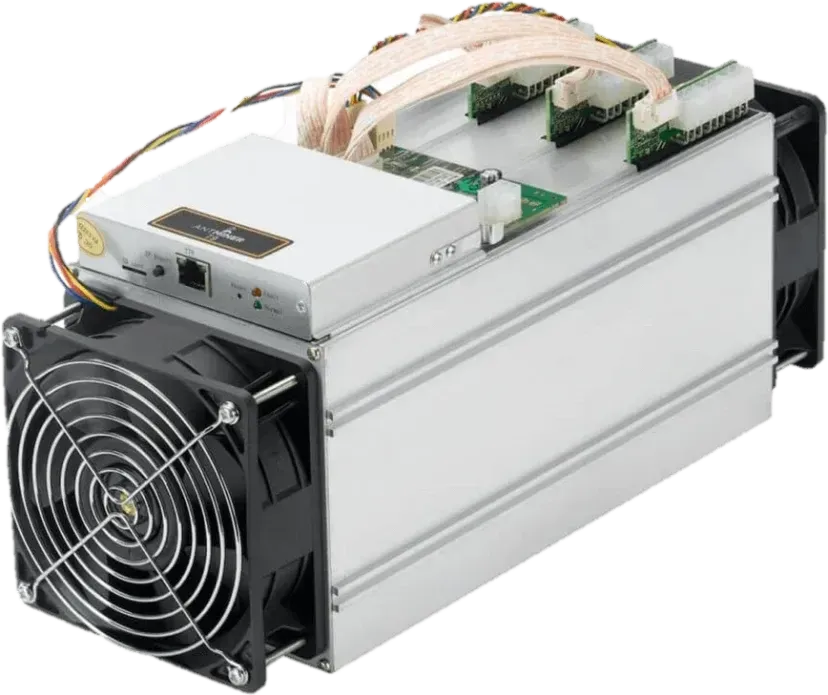
Bitmain Antminer S9
Si una sola máquina mereciera una biografía, sería esta. 13,5 TH/s con 1.323 W; tras su lanzamiento en 2016 sostuvo durante años la mayor parte de la tasa de hash de la red, lo que la convierte en uno de los equipos de minería más desplegados y longevos de la historia: todavía hoy funcionan S9 allí donde la electricidad es lo bastante barata. También definió la forma del equipo de minería moderno: un tubo plateado, un ventilador en cada extremo, un cable de red y un cable de alimentación. La mayoría de los equipos refrigerados por aire posteriores han seguido este modelo.
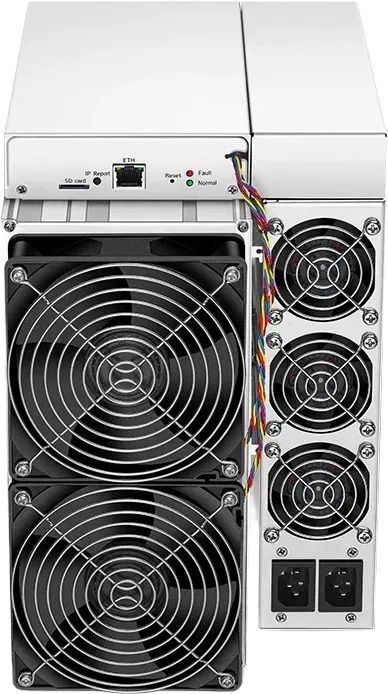
Bitmain Antminer S19 / S19 Pro / S19 XP
El equipamiento estándar de la minería industrial. Tres modelos, de 95 a 140 TH/s, cubrían distintos precios de la electricidad y estrategias de amortización, y se desplegaron por miles en contenedores y naves. En esta generación ya no se hablaba de equipos por unidades, sino por megavatios: la variable decisiva para elegir hardware había pasado de la tasa de hash a los vatios por terahash y al plazo de recuperación de la inversión.
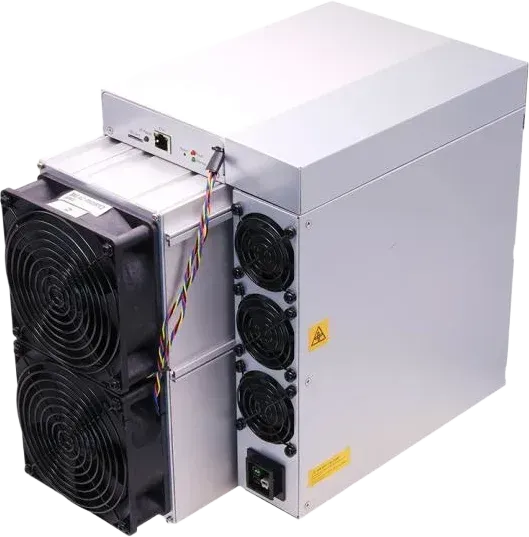
Bitmain Antminer S21
La insignia de 2023. 200 TH/s: unas 15 veces la S9 de 2016, que a su vez era unas 200 veces la Avalon Batch 1 de 2013. Si pones las tres una junto a otra, obtienes un salto de tres mil veces en una década, una década en la que el ajuste de dificultad mantuvo en todo momento el intervalo entre bloques en diez minutos.
MicroBT Whatsminer M60S
La prueba de que Bitmain ya no está sola. MicroBT fue fundada por un antiguo ingeniero de chips de Bitmain y, con la línea Whatsminer, se convirtió en el segundo polo de la industria, compitiendo de tú a tú con la serie S en eficiencia. La diversidad de proveedores de hardware incide directamente en la descentralización: si todos los equipos de minería del planeta procedieran de una sola empresa, la influencia latente de esa empresa sobre la red sería en sí misma un riesgo sistémico.
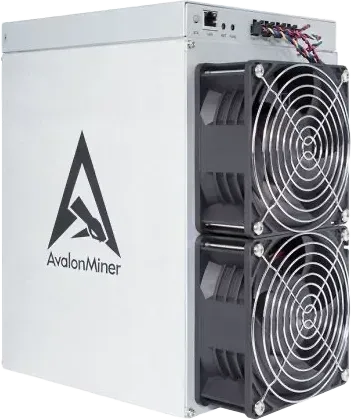
Canaan Avalon A1566
La máquina que cierra el círculo. Fue Canaan quien construyó el primer ASIC comercial del mundo en 2013, y más de una década después sigue en la carrera. Si comparas las tres insignias de la generación 2023–24, surge un panorama muy distinto al de los primeros años —S21 con 17,5, M60S con 18,5 y A1566 con 18,5 J/TH—: la diferencia entre los tres fabricantes se ha reducido a un decimal, mientras que en 2013 la distancia entre Avalon y la Antminer S1 era todavía de cuatro a cinco veces. La competencia ha entrado en su fase actuarial, y la barrera de este negocio ha pasado de “¿eres capaz de fabricar el chip?” a “¿cuánto más puedes calcular por julio?”.
Granja de minería
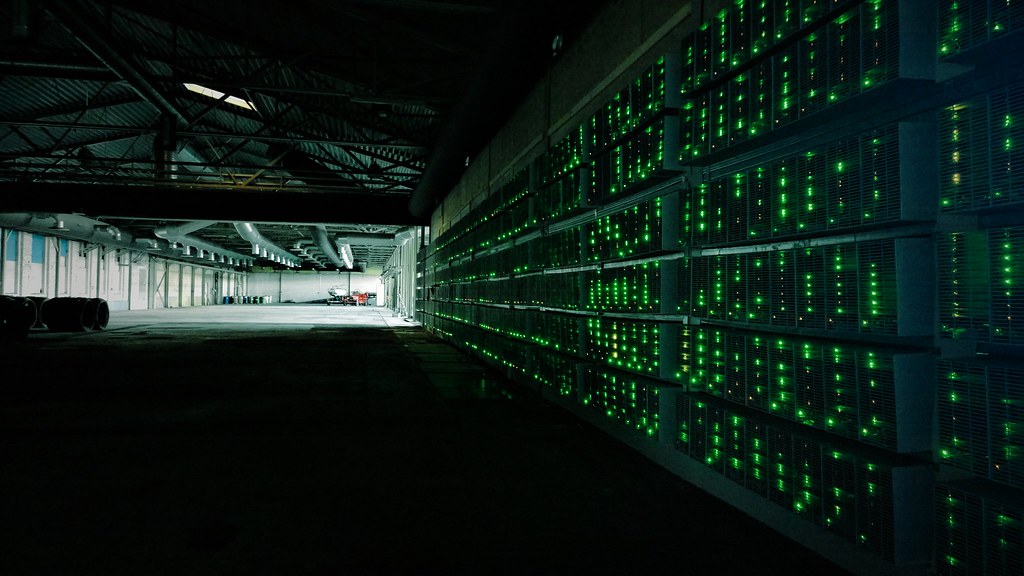
En diecisiete años, la forma física de la minería pasó de una computadora de escritorio a complejos industriales medidos en megavatios. Lo que impulsó ese cambio no fue el poder de cómputo en sí, sino el coste por unidad de poder de cómputo: con la recompensa por bloque fijada por el protocolo y nuevos competidores llegando sin cesar, el único margen que quedaba era convertir cada kilovatio hora en el mayor número posible de hashes. Esa única restricción transformó primero los equipos, luego los edificios y después la ubicación, y acabó convirtiendo la minería en un negocio eléctrico.
Equipos domésticos
Funcionaban en computadoras personales, con un consumo del orden de cien vatios, indistinguible del uso doméstico normal. En esta etapa no existían las “granjas”: el poder de cómputo de la red era lo bastante bajo como para que una sola máquina tuviera posibilidades reales de encontrar un bloque, y no hacía falta concentrar equipos.
Salas de equipos de construcción propia
Con la llegada de los equipos con varias GPU, una sola máquina consumía del orden de un kilovatio, y la instalación eléctrica doméstica y la refrigeración se convirtieron en el factor limitante. Los mineros se trasladaron a garajes y almacenes, espacios que podían adaptarse, y por primera vez tuvieron que ocuparse de ampliar la potencia eléctrica y de la ventilación forzada. Aquí empieza el problema de la sala de equipos.
Ubicación guiada por el precio de la electricidad
Los ASIC mejoraron la eficiencia en varios órdenes de magnitud y llevaron la densidad térmica a un punto en que había que diseñar para ella. Los equipos son un coste único que puede amortizarse; la electricidad se paga cada mes. A partir de esta etapa, la ubicación dejó de ser una cuestión de comodidad para pasar a depender de dónde sería más barata la electricidad a largo plazo.
Escala industrial y financiera
Los complejos se miden en megavatios, y aparecen los servicios de alojamiento (hosting) y las empresas mineras que cotizan en bolsa. Algunos operadores firman con la red eléctrica acuerdos de suministro interrumpible: apagan sus equipos en los periodos de mayor tensión a cambio de una compensación. Así, la minería pasa de ser un simple consumidor de electricidad a ser una carga gestionable.
Precio de la electricidad: el principal coste operativo y, por tanto, lo que fija el punto de equilibrio. Condiciones de refrigeración: la temperatura ambiente y el método de refrigeración determinan juntos cuánta electricidad adicional se gasta en eliminar el calor; la refrigeración por aire depende del clima, mientras que la refrigeración por agua y por inmersión, a cambio de un mayor coste inicial, admiten una densidad térmica mucho más alta y hacen posible recuperar el calor residual. Estabilidad regulatoria: una vez instalados, los equipos no pueden trasladarse fácilmente con poca antelación, así que la previsibilidad es en sí misma un coste. Desde 2021, esta variable pesa de forma notablemente mayor en la mayoría de las decisiones de ubicación.
Cuando China eliminó por completo la minería, un poder de cómputo que representaba casi la mitad de la red (alrededor del 46 % en abril de 2021) tuvo que trasladarse a otros países en cuestión de meses. Sigue siendo la prueba de resistencia más directa de las tres variables anteriores: los equipos pueden trasladarse, pero la electricidad barata y un entorno normativo estable no; por eso el traslado no fue una dispersión uniforme, sino una nueva concentración en Norteamérica, Asia Central y otros lugares. La red en sí no se vio afectada: el ajuste de dificultad devolvió automáticamente el intervalo entre bloques a diez minutos. El episodio se expone en Triunfos y desastres.
Qué energía consume realmente la minería y cómo debe valorarse su coste ambiental es una cuestión abierta sobre la que hay varias posturas. Entre las afirmaciones citadas con frecuencia están que la minería puede aprovechar energía recortada y energía aislada, y que el consumo energético por transacción es excesivo; cada una se apoya en sus propias premisas metodológicas y cada una tiene sus críticos. El museo no se pronuncia aquí. Tres posturas se exponen una junto a otra, cada una con una fuente primaria, en “Energía: ¿vale la pena la prueba de trabajo?”, en la sala Cultura y futuro.
Historia del hashrate y la dificultad
De unos pocos millones de hashes por segundo en la era de las CPU a casi mil exahashes por segundo hoy: unos catorce órdenes de magnitud desde 2009. Es la historia en datos de una carrera armamentística y, también, la respuesta cuantitativa a por qué este registro es cada vez más difícil de alterar: el poder de cómputo es el foso que protege el registro.
El consenso en acción
tres acontecimientos históricos realesEl incidente del desbordamiento de valor
15 de agosto de 2010, bloque 74638: un error de desbordamiento de enteros (un número demasiado grande para que el programa lo represente “da la vuelta” y se convierte en un valor erróneo) permitió a alguien crear de la nada unos 184.500 millones de BTC, muy por encima del límite de 21 millones. Debería haber sido fatal. En cambio, en unas cinco horas se publicó una versión corregida con una regla de soft fork que rechazaba la transacción desbordada; al día siguiente (16 de agosto), la cadena sin ella tomó la delantera en el bloque 74691, pasó a ser la cadena más larga y la cadena defectuosa se abandonó sin más. Es el episodio que más merece recordarse: el registro se corrige a sí mismo, y la escasez la custodian a la vez las reglas y las personas.
La bifurcación accidental de 2013
Marzo de 2013, bloque 225430: dos versiones del software de Bitcoin discreparon sobre si un mismo bloque era válido. No se trataba de la bifurcación temporal que provocan dos bloques simultáneos, sino de una divergencia en la aplicación de las reglas, y la red se dividió por accidente en dos cadenas. En pocas horas, los mineros se coordinaron para volver a la versión anterior del software, desplazando el poder de cómputo mayoritario a la cadena que esta aceptaba, y la red volvió a unificarse. El posterior análisis del incidente de Gavin Andresen, el BIP 50, es un documento primario importante sobre cómo una red descentralizada gestiona el desacuerdo: deja constancia tanto de cómo se produjo la coordinación como de cuánto dependía el sistema de las personas.

Pools y concentración del hashrate
Que un minero en solitario encuentre un bloque es como ganar la lotería: unos ingresos sumamente inestables. Los pools reúnen el poder de cómputo de miles de mineros y reparten las recompensas según la aportación de cada uno, cambiando “un premio gordo poco frecuente” por pagos pequeños y regulares.
Pero los pools plantean la pregunta más incisiva de esta sala: si el poder de cómputo se concentra demasiado, ¿sigue siendo cierto que “nadie manda”? En junio de 2014, el pool GHash.io superó durante unas 24 horas el 50 % del poder de cómputo de la red. No hubo ningún ataque: lo que ocurrió fue la presión pública de la comunidad y la retirada voluntaria de mineros, tras lo cual GHash.io se comprometió en julio a limitar su cuota al 39,99 %. La crisis la resolvieron los propios participantes corrigiéndose, no ninguna institución. Es también un recordatorio: la descentralización del poder de cómputo requiere un mantenimiento constante. No es automática.
Un registro sin contable
En todo este recorrido, nadie tomó ninguna decisión: las reglas, la criptografía y los incentivos funcionaron de forma automática. Sin un contable, la misma moneda sigue sin poder gastarse dos veces, y personas desconocidas pueden seguir poniéndose de acuerdo en un único registro inalterable.
Datos clave
- Oferta máxima de 21.000.000: fijada en el código e inmutable.
- La recompensa se reduce a la mitad cada 210.000 bloques (~4 años).
- Se produce un nuevo bloque aproximadamente cada 10 minutos.
- Decenas de miles de nodos en todo el mundo mantienen un único registro compartido.
- Reescribir el registro exige la mayoría del poder de cómputo: un ataque del 51 %.
- El hardware de minería evolucionó: CPU → GPU → FPGA → ASIC.